Sécurité offensive
 Gouvernance & conformité
 Protection des données
 Référentiels & règlementsAccompagnement à la mise en conformité NIS 2
Gouvernance & conformité
Accompagnement à la mise en conformité NIS 2
La loi française de transposition n’est pas encore votée. Les objectifs de sécurité attendus sont pourtant connus : le ReCyF de l’ANSSI les détaille depuis mars 2026. Digitemis évalue votre situation objectif par objectif et vous accompagne jusqu’au dossier de preuves.


La situation en Europe
Au 19 août 2026, 23 États membres appliquent leur loi de transposition. Les filiales d’un groupe français en Allemagne, en Italie ou en Belgique relèvent donc déjà de la loi locale.
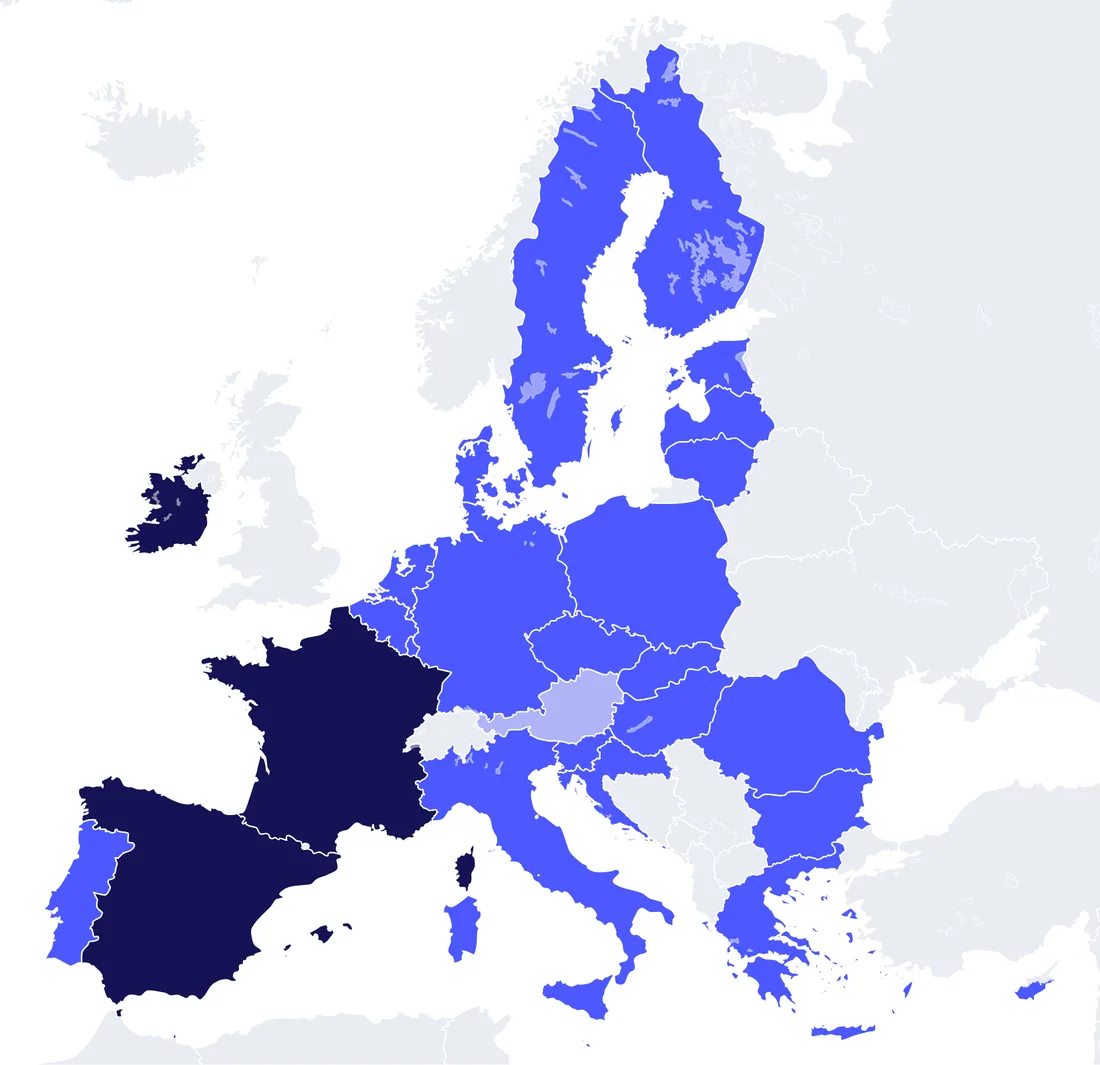
- Loi en vigueur : 23 États
- Loi adoptée, pas encore en vigueur : l’Autriche
- Aucune loi adoptée : la France, l’Espagne et l’Irlande
Le ReCyF, référentiel des objectifs de sécurité
Publié par l’ANSSI en mars 2026 dans une version de travail, le ReCyF (Référentiel Cyber France) traduit la directive en 20 objectifs de sécurité. Ils seront fixés par décret et leur atteinte sera obligatoire. Pour chacun, l’ANSSI propose des moyens acceptables de conformité, 152 mesures au total. Sauf cas particuliers prévus par le projet de loi, ces mesures ne sont pas obligatoires : une entité qui les applique peut s’en prévaloir lors d’un contrôle, et une entité qui atteint l’objectif autrement doit le démontrer.
Les objectifs 1 à 15 s’appliquent aux entités essentielles et importantes. Les objectifs 16 à 20, au numéro sur fond bleu, ne concernent que les entités essentielles.
Gouvernance
Recensement des systèmes d’information
Cadre de gouvernance de la sécurité numérique
Maîtrise de l’écosystème
Sécurité numérique et ressources humaines
Maîtrise des systèmes d’information
Approche par les risques
Audit de la sécurité des systèmes d’information
Protection
Maîtrise des accès physiques aux locaux
Sécurisation de l’architecture
Sécurisation des accès distants
Protection contre les codes malveillants
Gestion des identités et des accès
Maîtrise de l’administration
Sécurisation de la configuration des ressources
Administration depuis des ressources dédiées
Défense
Identification et réaction aux incidents de sécurité
Supervision de la sécurité
Résilience
Continuité et reprise d’activité
Réaction aux crises d’origine cyber
Exercices, tests et entraînements
Notre accompagnement NIS 2
Diagnostic ReCyF et feuille de route
Chaque objectif est évalué sur trois niveaux : non conforme, partiellement conforme, conforme. Vous recevez les non-conformités, des recommandations classées par criticité et par difficulté, et une feuille de route. La démarche est détaillée ci-dessous.
Mise en conformité
Gouvernance et comité de sécurité, analyse de risques EBIOS RM, maîtrise des fournisseurs, procédures de gestion des incidents et de continuité, formation des dirigeants, construits avec vos équipes à partir des écarts relevés.
Preuves et contrôle
Audits et tests d’intrusion, audit d’architecture et de configuration, exercice de crise, puis audit de préparation au contrôle. Chaque mesure est reliée à sa preuve dans un dossier prêt pour l’ANSSI.