 Sécurité offensive
 Gouvernance & conformité
 Protection des données
 Systèmes critiquesTests d’intrusion IBM i / AS 400
Sécurité offensive
Tests d’intrusion IBM i / AS 400
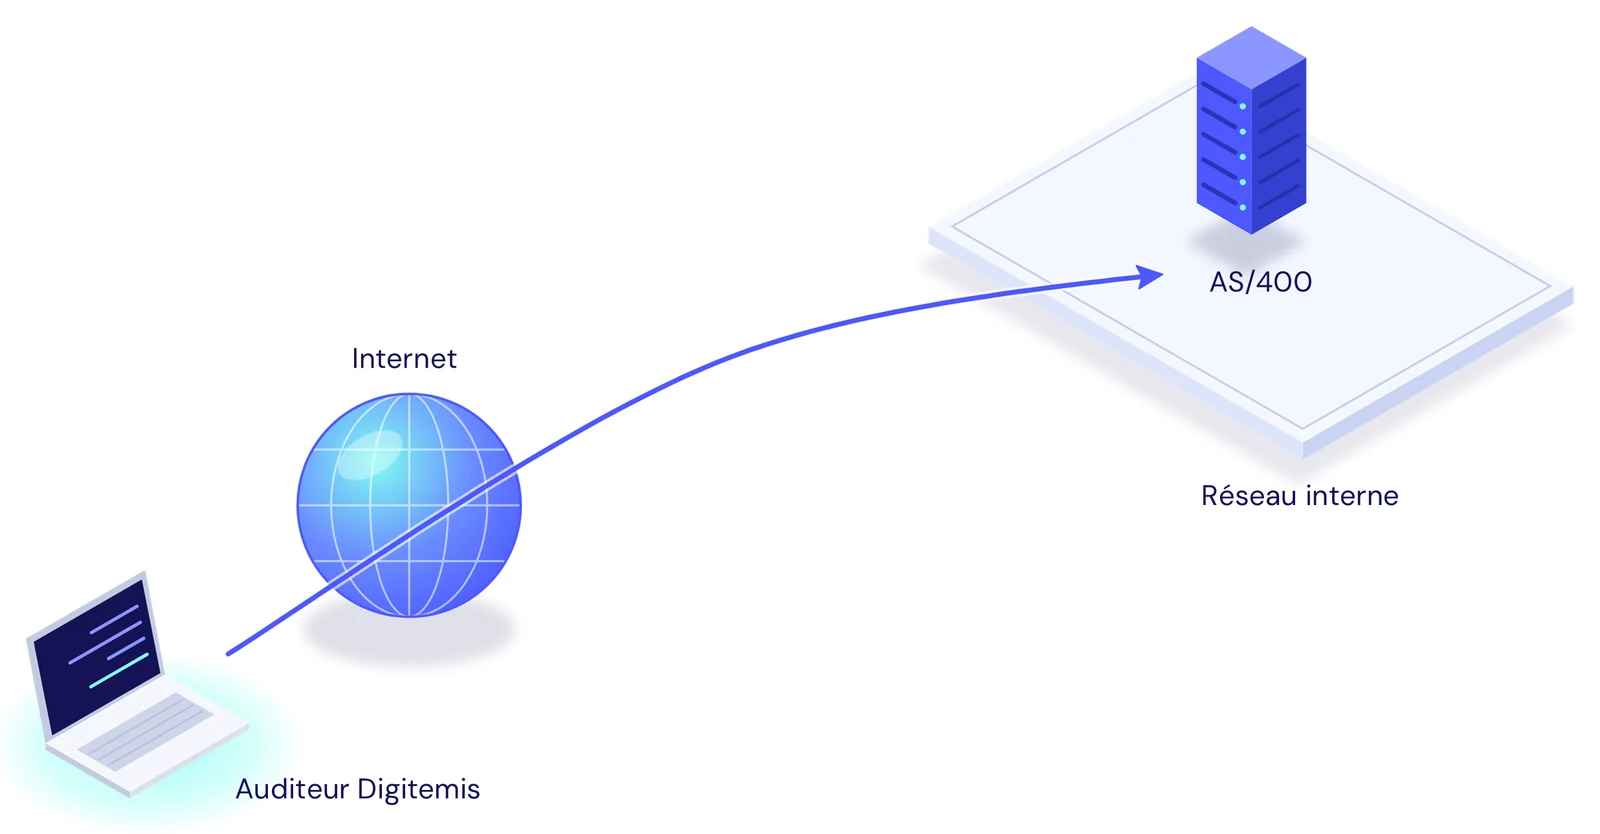
Banque, assurance, logistique : le serveur IBM i (ex-AS 400) reste le socle de traitements critiques. Sa réputation de robustesse masque pourtant des risques concrets : profils all object, programmes interactifs mal signés, défaut de sécurisation des services réseaux… Le pentest IBM i Digitemis reproduit le mode opératoire d’un attaquant connaissant la plateforme, exploite les spécificités OS/400 et fournit un plan d’actions priorisé – sans perturber la production.


Notre méthodologie
Nous commençons par la découverte et l’énumération : services exposés (Telnet sur les ports 23 ou 992 pour les sessions 5250, SSH sur le port 22, serveurs hôtes sur les ports 449 et 8470 à 8476), profils et objets sensibles. L’analyse de la configuration vérifie les attributs des profils utilisateur, l’usage des commandes privilégiées et les droits *PUBLIC. L’exploitation manuelle cible l’élévation de privilèges, la capture de sessions 5250 non chiffrées ou le détournement de programmes à autorité adoptée. L’impact est quantifié : accès à toutes les bibliothèques, exfiltration de données DB2, modification d’un fichier comptable.
Avant les tests
Cadrage
Contacts, objectifs, périmètre et planning, contraintes techniques ; fiche d’autorisation et mot de passe pour les échanges sécurisés.
Livrable : compte rendu de la réunion de lancement
Un chef de projet et deux auditeurs
Tests d’intrusion
Évaluation du niveau de résilience du serveur à partir d’un profil utilisateur standard : comptes par défaut, services exposés, partages réseau, contrôle d’accès, protocoles d’administration non sécurisés.
Après les tests
Synthèse
Synthèse managériale, schéma des principaux scénarios d’intrusion le cas échéant, plan d’action priorisé avec la charge de chaque recommandation, détail technique des vulnérabilités.
Livrable : rapport, support de restitution, procès-verbal de livraison
Une vulnérabilité critique découverte pendant les tests vous est signalée sans délai. En option, un contre-audit vérifie la correction des failles. Pour les environnements z/OS, voir notre audit de sécurité mainframe.
Scénarios testés le plus souvent
Profils & autorisations
Élévation de privilèges via des programmes à autorité adoptée, des profils disposant de *ALLOBJ ou des usages détournés de QSECOFR.
Interfaces réseau
Sessions 5250 non chiffrées, Telnet actif, SSH mal durci, services NetServer.
Base DB2 & journaux
Injection SQL, lecture du journal d’audit QAUDJRN, exfiltration de fichiers de production.