Sécurité offensive
 Gouvernance & conformité
 Protection des données
 PentestsTests d’intrusion mobile
Sécurité offensive
Tests d’intrusion mobile
Garantissez la sécurité de vos apps iOS et Android avant qu’elles ne tombent entre de mauvaises mains. Les applications mobiles concentrent authentification, données sensibles et accès aux capteurs de l’appareil. Un seul défaut de stockage, de chiffrement ou de logique API suffit à exposer vos utilisateurs comme votre marque. Le pentest mobile Digitemis reproduit les techniques d’un attaquant (du reverse engineering de l’APK jusqu’au détournement de profils MDM) et traduit chaque faille en plan d’actions.


L’application mobile et les services associés.
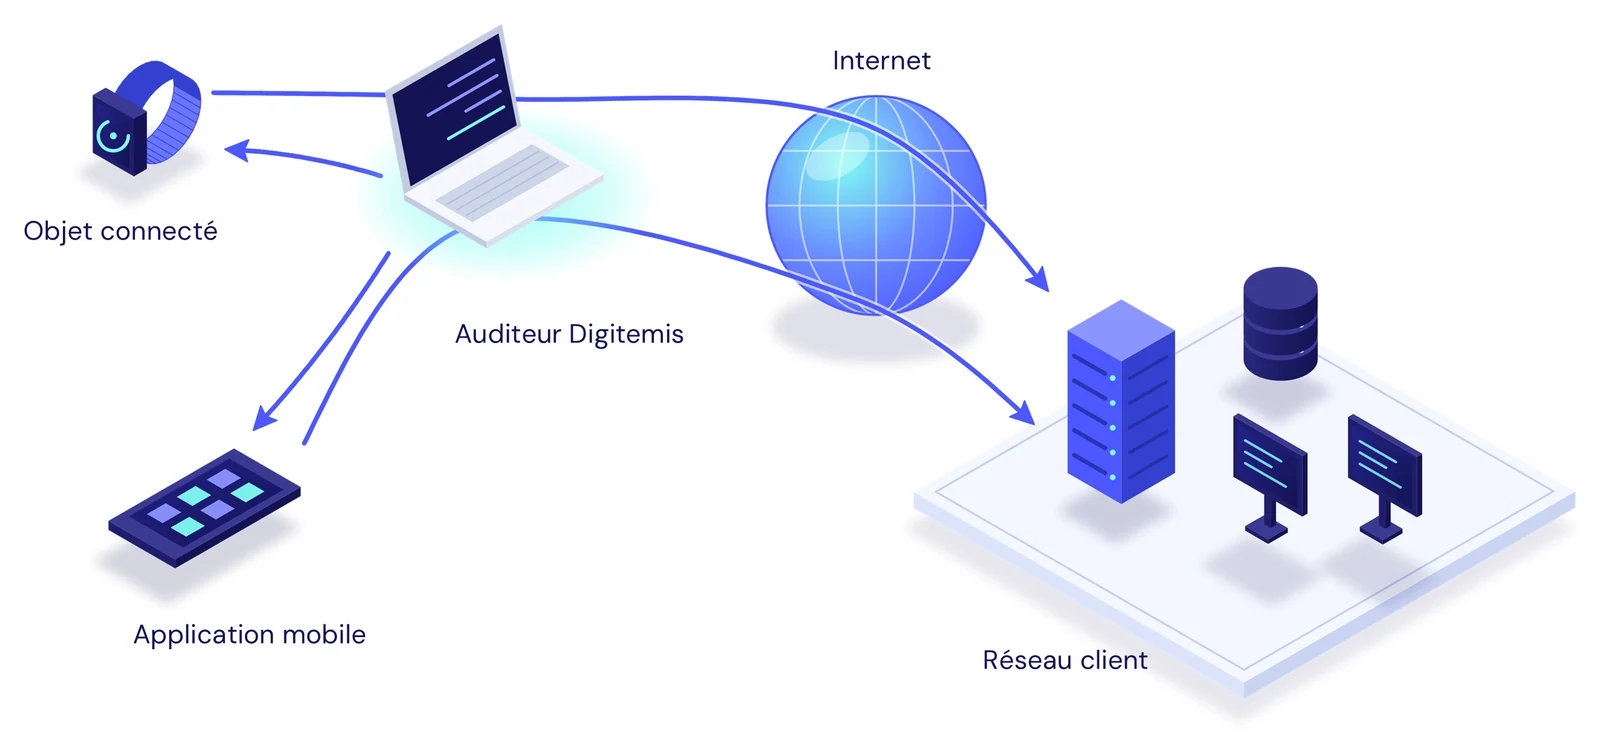
Notre méthodologie
Nos tests suivent l’OWASP Mobile Application Security Testing Guide (MASTG). Ils commencent par la décompilation de l’application et son analyse statique (secrets, stockage local, bibliothèques), se poursuivent par l’examen des flux réseau, puis par l’exploitation manuelle : injection dans les WebViews, contournement de la détection du jailbreak ou du root, altération des appels API. Chaque preuve d’impact est horodatée et documentée. Digitemis est qualifié PASSI LPM par l’ANSSI.
Avant les tests
Cadrage
Contacts, objectifs, périmètre et planning, contraintes techniques ; fiche d’autorisation et mot de passe pour les échanges sécurisés.
Livrable : compte rendu de la réunion de lancement
Deux consultants au minimum
Tests d’intrusion
Identification des services utilisés, analyse du trafic et des protocoles, recherche de vulnérabilités, attaques sur les API et services web.
Après les tests
Synthèse
Synthèse managériale, schéma des principaux scénarios d’intrusion le cas échéant, plan d’action priorisé avec la charge de chaque recommandation, détail technique des vulnérabilités.
Livrable : rapport, support de restitution, procès-verbal de livraison
Une vulnérabilité critique découverte pendant les tests vous est signalée sans délai. En option, un contre-audit vérifie la correction des failles. Également en option : audit d’architecture et audit de configuration de l’environnement testé.
Cas d’usage fréquents
Apps grand public
Portails e-commerce, fintech, santé : validation des parcours d’inscription, paiement, support in-app.
Apps métier internes
BYOD / MDM, gestion de stock, signature de rapport : contrôle du container, fuite de données hors OS.
API / services back-end
Tests d’autorisation horizontale et verticale, fuzzing d’endpoints, validation du taux limite et des scopes OAuth.