 Sécurité offensive
 Gouvernance & conformité
 Protection des données
 Blog
Blog
Chaque semaine, nos experts décryptent l’actualité cyber, partagent retours d’expérience terrain et bonnes pratiques. Articles techniques, analyses réglementaires, guides pas à pas : tout ce qu’il vous faut pour mieux anticiper les menaces et bâtir une conformité durable.


Cyber Resilience Act : quelles obligations pour les éditeurs et les fabricants ?
Le Cyber Resilience Act est entré en vigueur le 10 décembre 2024, mais rien ne vous était encore demandé. Cela a changé le 11 septembre 2026 : depuis cette date, la plateforme européenne de signalement est ouverte, et les fabricants doivent y déclarer leurs vulnérabilités activement exploitées. Restait une inconnue que le règlement laissait à chaque État membre : qui contrôle, et qui sanctionne. La foire aux questions publiée par l’ANSSI l’a levée.
Tester la sécurité de son site web : ce que voient les outils gratuits
Le contrôle d'accès défaillant occupe la première place du Top 10 de l'OWASP depuis l'édition 2021, devant les défauts cryptographiques et les injections. C'est aussi la famille de failles qu'un scanner automatique détecte le plus mal, parce qu'elle suppose de comparer les droits de deux comptes distincts et de comprendre qui a le droit de voir quoi. Un outil qui lit des en-têtes HTTP ne raisonne pas comme cela. Vouloir tester la sécurité de son site web reste une démarche saine, et les scanners publics ont leur utilité. Ils répondent simplement à une question plus étroite que celle que se pose un dirigeant.
Analyse de risque EBIOS : ce que les cinq ateliers produisent vraiment
L'ANSSI a publié EBIOS Risk Manager en 2018, en rupture avec la logique d'inventaire qui dominait jusque-là les analyses de risque. Huit ans plus tard, la méthode est devenue la référence française, citée dans les dossiers NIS 2, réclamée par les auditeurs, inscrite dans les cahiers des charges. Elle est aussi, souvent, mal employée. Beaucoup d'analyses se terminent par un classeur de trois cents lignes que personne ne rouvre, faute d'avoir été construit pour décider quoi que ce soit. Chez Digitemis, nous animons ces ateliers pour des organisations qui doivent à la fois se protéger, se conformer et continuer à produire. Une analyse utile répond à une question courte : sur quels verrous investir pour que l'activité ne s'arrête pas.
Test d’intrusion mobile et API : ce que couvre vraiment un audit
L'application mobile est devenue le point de contact principal entre beaucoup d'organisations et leurs utilisateurs, clients comme collaborateurs. Cette proximité a un prix technique : elle déplace une partie de la sécurité hors du périmètre que vous contrôlez, pour l'installer sur un terminal qui appartient à quelqu'un d'autre. Là où une application web garde l'essentiel de sa logique côté serveur, l'application mobile embarque du code, parfois des secrets, et des mécanismes de stockage local. Autant de matière à disposition d'un attaquant patient.
Fuites de données en France : ce que disent vraiment les chiffres
43,4 millions de comptes français compromis en six mois. Le chiffre est tombé fin juillet, il a fait le tour des rédactions, et il place la France au deuxième rang mondial derrière les États-Unis. Difficile de rester indifférent. Reste qu’un chiffre de cette taille dit l’ampleur du phénomène, pas ce qu’une organisation doit changer chez elle. Sur le terrain, une fuite se ramène presque toujours à un fournisseur, un accès mal fermé, une donnée qui sort d’un endroit identifiable.
Souveraineté numérique : arrêtons de confondre le moyen et l’objectif
La souveraineté numérique est devenue le mot à la mode de l’année. Mais à force d’en faire un objectif en soi, on oublie la seule question qui compte pour un RSSI ou une DSI : souverain pour quoi faire, et à quel prix opérationnel ? Chez Digitemis, nous accompagnons des organisations qui doivent à la fois se protéger, se conformer et continuer à produire. Sur le terrain, la souveraineté n’est pas une posture. C’est une dépendance qu’on mesure, qu’on hiérarchise et qu’on pilote.
Panorama de la cybermenace 2025 : ce que révèle le rapport de l’ANSSI sur l’état de la menace en France
L’ANSSI a publié le 11 mars 2026 son Panorama de la cybermenace 2025. Comme chaque année, ce rapport constitue la référence pour comprendre l’évolution des menaces qui pèsent sur les organisations françaises. Et cette édition ne rassure pas.
Cybersécurité du mainframe : pourquoi et comment sécuriser le cœur de vos systèmes d’information
Souvent perçu comme une relique technologique, le mainframe reste pourtant l’épine dorsale des organisations les plus critiques au monde. Banques, assurances, industries, administrations : ces systèmes traitent chaque jour des milliards de transactions et concentrent les données les plus sensibles. Pourtant, leur sécurité est rarement auditée avec la rigueur qu’ils méritent. Décryptage d’un angle mort majeur de la cybersécurité.
Cybersécurité des ETI : comment passer du réflexe défensif à une stratégie structurée
En 2025, 34 % des ETI ont subi au moins une cyberattaque significative. Le chiffre peut sembler modéré en comparaison des grandes entreprises (50 %), mais il masque une réalité plus brutale : parmi les organisations touchées, 81 % ont constaté un impact direct sur leur activité – perturbation de la production, perte d’image, compromission de données stratégiques ou perte de chiffre d’affaires (sondage OpinionWay pour CESIN, janvier 2026).
Sécuriser chaque agent IA : le défi cybersécurité de 2026
L'IA générative s'impose désormais dans les usages professionnels les plus courants. Entre les résumés d'emails, l'automatisation de tâches complexes et l'assistance à la décision stratégique, chaque agent IA cybersécurité devient un collaborateur numérique à part entière. Cependant, à mesure que ces outils se diffusent à une vitesse inédite dans nos infrastructures, nous constatons que les entreprises peinent à garder une vision claire de ce qui est réellement déployé dans leurs systèmes. Le risque n'est plus seulement théorique : il est actif, souvent invisible, et logé au cœur même de nos processus métier automatisés.
Sanctions RGPD : ce que révèle le milliard d’euros d’amendes de 2025
330 amendes. 1,15 milliard d'euros. C'est le bilan RGPD de l'année 2025, selon les données consolidées par Surfshark. Derrière ce chiffre spectaculaire se cache une réalité plus complexe : pour certains acteurs, ces sanctions restent un simple coût d'exploitation. Pour d'autres, elles menacent l'existence même de l'entreprise.
Mise en conformité RGPD en 2026 : exigences de preuve et convergence réglementaire
Le RGPD a huit ans. Les grandes lignes n'ont pas changé, mais la manière dont les autorités vérifient leur application, elle, a considérablement évolué. Les déclarations de bonne intention ne suffisent plus. La CNIL et ses homologues européens veulent des preuves : des logs, des rapports d'audit, des attestations techniques. Ajoutez à cela l'entrée en application de l'AI Act et du Data Act, et vous obtenez un environnement réglementaire où la conformité RGPD ne peut plus se gérer en silo.
Stratégie cybersécurité 2026 : les nouveaux piliers de la résilience
Le 1er janvier 2026, l'ANSSI a pris la présidence du Groupe de travail sur la cybersécurité du G7. Un mois plus tard, le gouvernement dévoilait sa stratégie nationale pour 2026-2030. Ces deux événements dessinent un virage net : on passe d'une logique de protection périmétrique à une approche de résilience globale.
Priorités cyber 2026 : réconcilier les visions CEO et CISO
Le dernier rapport Global Cybersecurity Outlook du Forum économique mondial confirme ce que beaucoup de RSSI constatent au quotidien : CEO et CISO ne regardent pas les mêmes menaces. Cette déconnexion n'est pas nouvelle, mais elle s'accentue. Les données 2026 montrent un écart croissant entre la vision stratégique des directions générales et les priorités techniques des équipes sécurité.
Résilience cybersécurité : l’évolution du pilotage des risques
La cybersécurité s'est longtemps construite sur une logique de prévention : empêcher l'intrusion, bloquer l'attaque, contenir la menace avant qu'elle ne produise ses effets. Cette approche a structuré les architectures techniques, orienté les discours managériaux et façonné la plupart des indicateurs de performance. Elle reposait sur une hypothèse simple : un système suffisamment protégé finit par devenir sûr.
Cybersécurité 2026 : les 8 priorités que les RSSI ne peuvent plus ignorer
Trois ans après l'adoption massive des LLM en entreprise, on sort enfin des grandes déclarations. Les RSSI passent aux choses concrètes : traçabilité des actions IA, sécurisation des serveurs MCP, attestation des modèles via SBOM. Les SOC intègrent des agents autonomes. Les conseils d'administration posent des questions précises sur la gouvernance algorithmique. Voici ce qui structure réellement l'agenda cyber de 2026.
Certification ISO 27001 : Guide complet pour sécuriser votre système d’information
Les cyberattaques coûtent de plus en plus cher aux entreprises. Les réglementations se durcissent. Les clients exigent des garanties sur la protection de leurs données. La certification ISO 27001 répond à ces trois enjeux en structurant votre sécurité informationnelle de manière rigoureuse et auditable. Digitemis vous explique comment cette norme fonctionne et comment nous accompagnons les organisations dans leur démarche de certification.
Guide complet pour l’analyse de risque cybersécurité
La cybersécurité est une priorité essentielle pour toute entreprise souhaitant protéger ses systèmes d'information et ses données sensibles. L'analyse de risque cyber est une démarche clé qui permet d'identifier, évaluer et hiérarchiser les risques liés aux actifs informationnels, tels que les données personnelles, les infrastructures critiques ou les applications métiers. Elle aide à réduire la vulnérabilité face à des menaces comme les attaques par déni de service, les tentatives d'ingénierie sociale ou les intrusions non autorisées.
DACHell : l’enfer des ACL mal configurées dans Active Directory
Dans l’univers d’Active Directory, chaque objet, qu’il s’agisse d’un utilisateur, d’un ordinateur ou d’une unité d’organisation (OU), est protégé par un ensemble de règles d’accès aussi puissantes que piégeuses : les DACL ( Discretionary Access Control List ).
Exploitation des compléments Office.js : retour d’expérience sur une surface d’attaque méconnue
Il y a quelques semaines, dans le cadre de ses recherches sur les surfaces d’attaque propres aux environnements Microsoft, notre pentester Vincent Fourcade s’est intéressé à l’API Office.js. En explorant les mécanismes des compléments Web dans la suite Office, il a mis au jour plusieurs comportements qui méritent toute notre attention, notamment dans une perspective offensive. Voici le récit de son investigation.
Pourquoi faire un test PCA et comment le réussir ?
Un plan de continuité d’activité (PCA) qui n’est pas testé, c’est comme une alarme incendie sans piles : ça rassure… jusqu’au jour où ça ne marche pas. Et ce jour-là, il est souvent trop tard. Alors, pourquoi tester son PCA, et surtout comment s’y prendre efficacement ? On vous dit tout.
Gestion de crise cyber : les étapes clés pour une réponse efficace
Quand une crise de cybersécurité frappe, ce n’est jamais au bon moment. Pourtant, c’est votre capacité à réagir vite et bien qui fera toute la différence. La gestion de crise cyber, ce n’est pas juste une affaire de technique : c’est un véritable sport d’équipe… et de sang-froid.
Gouvernance cybersécurité : comment structurer votre stratégie ?
Dans un monde où chaque jour apporte son lot de nouvelles menaces numériques, la gouvernance en cybersécurité n’est plus un luxe. C’est une condition de survie. Si vous voulez arrêter de courir après les attaques et enfin piloter votre sécurité avec une vraie vision stratégique, vous êtes au bon endroit.
DPO obligatoire : comment savoir si vous êtes concerné ?
La question revient souvent, et pour cause : la désignation d’un DPO n’est pas qu’un détail administratif, c’est un vrai sujet stratégique. Mais faut-il vraiment en nommer un ? Et surtout… êtes-vous sûr de respecter vos obligations ?
Test de pénétration : ce que les DSI doivent savoir
Quand on parle de cybersécurité, il y a une vraie différence entre penser être protégé … et savoir qu’on l’est vraiment. Le test de pénétration, c’est justement ce qui vous permet de faire tomber les masques. Si vous êtes DSI ou RSSI, voici tout ce que vous devez absolument savoir pour ne plus naviguer à vue.
DPO externe : une solution clé pour votre conformité RGPD
Chaque entreprise qui traite des données personnelles se pose tôt ou tard la question du DPO. Faut-il l’internaliser, l’externaliser, l’ignorer ? Le DPO externe s’impose aujourd’hui comme un choix stratégique, surtout quand on veut dormir tranquille face au RGPD.
PASSI ANSSI : comment choisir le meilleur prestataire ?
Vous entendez parler de PASSI ANSSI partout, mais vous ne savez pas vraiment à quoi ça sert ni comment ça marche ? Vous devez faire un audit de sécurité et vous hésitez entre plusieurs sociétés ? Voici de quoi y voir clair pour ne pas vous tromper dans le choix de votre prestataire.
PCA et PRA : quelles différences et comment les déployer ?
Les cyberattaques, les pannes ou les incendies n’attendent pas votre feu vert pour paralyser votre activité. Et si vous confondez encore PCA et PRA, autant dire que vous risquez de courir après les dégâts au lieu de les éviter. Dans cet article, on vous aide à faire la différence et à mettre en place un vrai plan d’action, pas juste un PDF rangé au fond d’un drive.
Test d’intrusion (pentest) : testez vos failles avant les hackers
Votre système est peut-être déjà une passoire… sans que vous le sachiez. Le test d’intrusion, ou penetration testing, permet de simuler une cyberattaque avant qu’un vrai attaquant ne le fasse. Et spoiler : les hackers, eux, ne vous préviennent pas avant de passer à l’action.
Certification HDS : obligations, étapes et bonnes pratiques
La certification HDS est bien plus qu’un simple tampon sur votre site : c’est une condition sine qua non pour héberger des données de santé en toute légalité et en toute confiance. Et pourtant, nombreux sont les acteurs qui s’y prennent mal ou trop tard… Dans cet article, on vous explique clairement et concrètement tout ce que vous devez savoir pour devenir certifié HDS sans vous arracher les cheveux.
Élaborer une PSSI : méthode simple pour RSSI et DSI
Rédiger une PSSI efficace, c’est souvent vu comme une corvée administrative. Pourtant, sans une politique claire, votre organisation navigue à vue face aux cybermenaces. Si vous êtes RSSI ou DSI, c’est votre crédibilité – et parfois votre poste – qui est en jeu.
Comment créer un plan de continuité d’activité efficace ?
Impossible aujourd’hui de piloter une entreprise sans anticiper les coups durs. Cyberattaque, incendie, pandémie, rupture réseau : quand la crise frappe, tout s’accélère. Et sans plan de continuité d’activité solide, c’est votre organisation entière qui vacille.
Tout savoir sur NIS2 et ses impacts pour votre entreprise
La directive NIS2 va s’imposer aux entreprises françaises dès que sa transposition aboutira. Et si vous pensiez pouvoir repousser le sujet, détrompez-vous : la mise en conformité ne se fait pas en un claquement de doigts. Voici ce que vous devez savoir pour garder le contrôle et éviter les mauvaises surprises.
Comment choisir une société d’audit en sécurité informatique ?
Votre système tourne bien ? Parfait. Mais êtes-vous vraiment sûr qu’il est à l’abri d’une faille ou d’une intrusion ? Choisir la bonne société d’audit en sécurité informatique, c’est un peu comme confier les clés de votre maison à quelqu’un : il faut être sûr de son expertise… et de ses intentions.
Audit PASSI LPM : le guide complet pour les DSI et RSSI
Vous devez passer un audit PASSI LPM, mais vous ne savez pas exactement ce que cela implique ? Pas de panique : on vous explique tout, sans jargon inutile, avec des exemples concrets. Parce que la sécurité de votre système d’information ne peut plus attendre.
Combien coûte un audit cybersécurité ? Guide complet des prix
L’audit cybersécurité, ce n’est pas juste une case à cocher pour faire joli dans un rapport. C’est ce qui peut littéralement éviter un incident critique (ou une mauvaise surprise lors d’un contrôle). Mais combien ça coûte, exactement ? Vous allez enfin le savoir.
Analyse cybersécurité : le point de départ pour renforcer votre protection
La cybersécurité, c’est comme une alarme sans sirène si vous ne commencez pas par une vraie analyse. Avant d’acheter des outils dernier cri ou de coller des politiques de sécurité à tout va, encore faut-il savoir ce qu’il faut protéger… et contre quoi. Dans cet article, on pose les bases solides pour comprendre, analyser et sécuriser votre environnement numérique.
Tout savoir sur l’audit sécurité d’une application web
Rien de pire que de penser son application web sécurisée… alors qu’elle ne l’est pas. Entre les vulnérabilités invisibles, les erreurs de configuration et l'impact des failles qui traînent depuis des mois, le danger est bien réel. Cet article vous donne les clés pour comprendre, réaliser et réussir un audit de sécurité web sans faux pas.
RSSI externalisé : pour qui, pourquoi, comment ?
Vous avez entendu parler du RSSI externalisé, mais vous ne savez pas vraiment si c’est adapté à votre entreprise ? Vous vous demandez comment ça fonctionne, ce que ça coûte et si c’est vraiment utile face aux cybermenaces actuelles ? Cet article va droit au but : il répond à toutes les questions que vous vous posez (et à celles que vous ne vous posez pas encore…).
Accompagnement RGPD : comment choisir le bon prestataire ?
Vous pensez être en conformité avec le RGPD parce que vous avez un registre ? Mauvaise nouvelle : ça ne suffit plus. Face à la pression réglementaire et aux cybermenaces, l’accompagnement RGPD est devenu un passage obligé. Mais comment savoir à qui faire confiance ?
Audit cybersécurité pour PME : pourquoi c’est devenu indispensable ?
Face à des cybermenaces toujours plus sophistiquées, penser que sa PME est “trop petite pour intéresser un hacker” est une illusion dangereuse. Un audit de cybersécurité, c’est bien plus qu’un simple diagnostic : c’est un levier stratégique pour protéger vos données, vos clients et votre réputation. Vous hésitez encore ? Lisez la suite, vous allez vite comprendre pourquoi cet investissement est devenu essentiel.
ISO 27001 : tout savoir pour réussir son audit
Vous pensez que l’audit ISO 27001 est une formalité administrative ennuyeuse ? Mauvaise pioche. C’est une étape stratégique pour prouver que votre entreprise prend la sécurité de l’information au sérieux. Et si vous voulez éviter les pièges (et les sueurs froides) dans sa mise en place, vous êtes au bon endroit.
Audit applicatif : comment protéger vos applications efficacement ?
Les applications sont aujourd’hui le cœur battant de votre système d'information. Mais combien de fois vous êtes-vous demandé si elles étaient vraiment sûres, performantes et conformes ? Si vous avez le moindre doute sur leur état, il est peut-être temps de regarder ça de plus près… et effectuer un audit applicatif.
Comment réussir un audit sécurité de votre site web ?
Vous pensez que votre site est sécurisé parce qu’il est en ligne et fonctionne ? Mauvaise nouvelle : ce n’est pas parce que tout semble tourner qu’il est à l’abri. Un audit de sécurité web est le seul moyen fiable de savoir si votre site est une forteresse ou une passoire. Découvrez notre guide pratique avec la méthodologie et nos conseils et checklists pour optimiser votre site.
Audit de conformité cyber : un outil clé pour la gouvernance IT
Votre entreprise est-elle vraiment conforme aux exigences réglementaires actuelles ? L’audit de conformité n’est pas une option : c’est une étape clé pour garder le contrôle et éviter de jouer à la roulette russe avec votre traitement des données. Et si vous arrêtiez de subir pour enfin piloter ?
Expert cyber : rôle, missions et valeur ajoutée en entreprise
Vous pensez qu’un antivirus suffit à protéger votre entreprise ? Mauvaise pioche. Face à la complexité des menaces et aux obligations réglementaires qui s'empilent, l’expert cyber est devenu un maillon indispensable du jeu. Mais que fait-il vraiment ? Et pourquoi vous auriez tout intérêt à en avoir un à vos côtés pour sécuriser votre système d'information ?
Audit de code : comment détecter les failles avant les pirates ?
Chaque ligne de code que vous laissez passer sans contrôle peut coûter très cher. Un audit de code bien mené, c’est l’occasion de traquer les bugs sournois, les failles de sécurité invisibles et les erreurs qui minent la qualité de vos applications. Prêt à voir ce que vous avez (peut-être) raté ?
ISP : intégrer la sécurité dans vos projets dès le cadrage
Une migration cloud, une nouvelle application métier, un SaaS branché sur votre SI : chaque projet peut abaisser votre niveau de sécurité s’il n’est sécurisé qu’en fin de parcours. L’ISP (intégration de la sécurité dans les projets) prend le problème à l’endroit : la sécurité entre dans le projet dès le cadrage, au même rang que le budget et les fonctionnalités.
Comment choisir la meilleure solution de cybersécurité ?
Avec la montée en flèche des cyberattaques, choisir la bonne solution de cybersécurité pour protéger votre entreprise n’est plus une option, c’est une question de survie. Mais entre les buzzwords, les offres trop belles pour être vraies et les promesses floues, comment faire le tri ? Dans cet article, on vous guide pour faire les bons choix, au bon moment.
Audit RGPD : comment évaluer la conformité de votre entreprise ?
Chaque jour, votre entreprise collecte, utilise et stocke des données personnelles. Mais êtes-vous sûr de respecter les règles du jeu ? Un audit de conformité RGPD bien mené peut faire toute la différence entre la tranquillité… et la sanction.
Comment réussir un audit de sécurité en entreprise ?
Réaliser un audit de sécurité, ce n’est plus une option. Entre cybermenaces qui explosent, réglementations qui s’empilent et systèmes d’information toujours plus complexes, les entreprises n’ont plus le luxe d’improviser. Voici comment réussir cette démarche stratégique et protéger efficacement votre organisation.
Piloter efficacement son TPRM en entreprise
Le TPRM ( Third Party Risk Management ) englobe les méthodes et processus permettant d’identifier, évaluer et maîtriser les risques liés aux relations avec des tiers tels que les fournisseurs, partenaires ou prestataires externes. Ce dispositif est essentiel pour limiter les risques financiers, opérationnels, réglementaires et réputationnels liés à la dépendance envers des acteurs externes.
Sécurité WordPress : les meilleures pratiques à connaître absolument
Sécuriser son site WordPress, ce n’est plus une option. Avec les menaces qui explosent et les pirates toujours plus inventifs, vous n’avez pas envie de découvrir trop tard que votre blog ou votre boutique a été compromis. Voici un guide étape par étape clair, direct et surtout utile pour sécuriser votre site… une bonne fois pour toutes. Première étape concrète : tester la sécurité de votre site web.
Plan de reprise d’activité : guide complet pour les entreprises
Une cyberattaque, une panne, une inondation… et c’est tout le système qui s’arrête. Si vous n’avez pas encore de plan de reprise d’activité (PRA), vous marchez sur un fil. Ce guide va vous aider à comprendre, structurer et mettre en œuvre un PRA solide et adapté à votre entreprise.
Audit cybersécurité : pourquoi et comment le réaliser ?
Vous pensez que votre pare-feu et vos antivirus suffisent à protéger votre entreprise ? C’est ce que beaucoup croient… jusqu’à ce qu’un incident leur prouve le contraire. Un audit de cybersécurité, c’est un peu comme une IRM de votre système d’information : ça peut révéler des failles invisibles mais critiques.
Cybersécurité : comment protéger efficacement son entreprise ?
Ignorer la cybersécurité aujourd’hui, c’est un peu comme laisser la porte de vos bureaux grande ouverte en pleine nuit. Les attaques se multiplient, les données s’échappent, et la conformité devient un vrai casse-tête. Alors, comment assurer la sécurité de votre entreprise sans exploser votre budget ni perdre le contrôle ? Voici ce qu’il faut savoir.
Pentest et sécurité : tout savoir sur les tests d’intrusion
Le pentest, ou test d'intrusion, est une méthode clé en cybersécurité qui consiste à identifier et exploiter les vulnérabilités d’un système d’information, d’applications ou de réseaux. En simulant des attaques réelles, il permet de détecter les failles avant qu’elles ne soient exploitées par des cybercriminels.
Guide pour préparer la certification ISO 27005
La gestion des risques est essentielle pour protéger les systèmes d'information face aux menaces croissantes. La norme ISO 27005 offre un cadre structuré pour gérer ces risques, particulièrement dans le cadre d'un Système de Management de la Sécurité de l'Information (SMSI) conforme à l'ISO 27001.
Entreprise cybersécurité : quelles solutions et prestataires privilégier ?
Dans un monde numérique où les menaces cyber se multiplient, protéger votre entreprise est devenu un impératif. Plus d’une entreprise sur deux en France a déjà été victime d’un incident cyber, ce qui souligne l’importance de renforcer la sécurité de vos données, de vos salariés et de votre chiffre d’affaires.
Mise en conformité RGPD : les étapes clés pour votre entreprise
La conformité RGPD est essentielle pour toute entreprise manipulant des données personnelles. Ce règlement européen garantit la protection des droits fondamentaux des individus en matière de confidentialité.
Agence cybersécurité : le guide complet pour faire le bon choix
Votre système d’information est-il aussi solide que vous le pensez ? Dans un monde où les cyberattaques explosent et où la conformité devient un sport de haut niveau, choisir une agence de cybersécurité n’est plus une option. Voici enfin le guide clair, sans jargon, pour faire les bons choix sans vous faire balader.
Violations de données personnelles : 2024 est une année noire
Les chiffres sont tombés, et ils font froid dans le dos : l’année 2024 a été marquée par une explosion des violations de données en France. Selon le dernier rapport annuel de la CNIL, les signalements ont augmenté de 20 %, et les sanctions ont plus que doublé. Une réalité qui met en lumière l’urgence de renforcer la gouvernance des données personnelles dans tous les secteurs. Mais au-delà des chiffres, ce que révèle ce rapport, c’est un changement de paradigme : la protection des données n’est plus un simple enjeu juridique : c’est devenu un impératif de sécurité nationale, de confiance client et de résilience organisationnelle.
Comment la CNIL redessine la protection des données à l’échelle mondiale : stratégie 2025–2028
Les données personnelles sont devenues l’or du XXIe siècle. Face à une numérisation croissante, à la complexité des flux transfrontaliers et à la montée en puissance de technologies comme l’intelligence artificielle ou l’identité numérique, les défis en matière de régulation ne cessent de croître.
Tests d’intrusion physique : méthodes approfondies, exemples concrets et pistes de renforcement
La sécurité physique est un maillon essentiel de la protection globale d’une organisation. Les mécanismes de cybersécurité (pare-feux, contrôles d’accès aux applications, surveillance des réseaux…) sont cruciaux, mais sans une défense solide des accès physiques, nombre de ces efforts peuvent être réduits à néant. Les tests d’intrusion physique (souvent intégrés dans une approche red team) consistent à examiner concrètement la résistance d’un site face à des tentatives d’accès non autorisées. Cette approche sur le terrain, souvent complétée par des techniques de social engineering, offre un éclairage précis sur les failles les plus criantes et permet de définir un plan de remédiation adapté aux réalités de l’entreprise.
TLPT sous DORA : guide complet des tests de pénétration avancés
Depuis l'entrée en application du règlement DORA le 17 janvier 2025, les institutions financières font face à un niveau d'exigence sans précédent en matière de cybersécurité. Parmi les obligations majeures figure la réalisation de Threat-Led Penetration Tests (TLPT) – des exercices de Red Team avancés qui représentent bien plus qu'un simple audit de sécurité. Digitemis vous accompagne dans cette démarche complexe avec son équipe d'experts spécialisés.
Panorama des cybermenaces 2024 de l’ANSSI : +15% d’attaques en France Les enseignements clés pour votre entreprise
Le dernier panorama de la cybermenace publié par l'ANSSI révèle une réalité préoccupante : avec 4 386 événements de sécurité traités en 2024 (+15% par rapport à 2023), les organisations françaises font face à des risques cyber en constante augmentation. Entre nouvelles stratégies d'attaque et vulnérabilités persistantes, votre entreprise est plus que jamais exposée. Voici ce que vous devez savoir et surtout, comment vous protéger efficacement.
Cloud computing : l’ANSSI alerte sur l’explosion des cybermenaces et publie ses recommandations
Le dernier rapport de l'ANSSI sur l'état de la menace dans le cloud est sans appel : les attaques se multiplient et se sophistiquent, ciblant autant les fournisseurs que leurs clients. Entre latéralisation, exploitation de failles de configuration et utilisation du cloud comme base d'attaque, jamais la surface d'exposition n'a été aussi large. Découvrez pourquoi votre stratégie cloud doit impérativement intégrer ces nouvelles menaces, avant qu'il ne soit trop tard.
RGPD 2025 : IA, certification des sous-traitants et renforcement des contrôles
Alors que le RGPD entre dans sa septième année d'application, 2025 marque un tournant majeur dans la protection des données personnelles. Entre l'explosion de l'IA, les nouvelles initiatives de la CNIL et un durcissement visible des sanctions, l'année s'annonce riche en changements concrets pour les organisations. Tour d'horizon des principales nouveautés et de ce qu'elles signifient concrètement pour votre entreprise.
Découvrez le 17Cyber, nouveau service d’assistance aux cybervictimes
" Victime de cybermalveillance ? Nous vous guidons pour agir. " Ce message d'accueil du 17Cyber résume parfaitement la mission de cette nouvelle plateforme en ligne. Lancé le 17 décembre dernier, ce nouveau dispositif national vient combler un vide dans la chaîne de réponse aux cyberattaques : l'orientation rapide des victimes vers les ressources adaptées. Mais attention, si le 17Cyber peut vous aider après une attaque, il ne remplace pas l'expertise préventive d'un spécialiste comme Digitemis pour éviter d'en être victime. Analyse d'un outil bienvenu.
Hacking éthique : pourquoi faire appel à un hacker légal ?
Vous pensez que les hackers ne sont là que pour faire tomber des systèmes ? Et si on vous disait que certains sont vos meilleurs alliés pour éviter le pire ? Bienvenue dans l’univers du hacking éthique, là où le piratage devient une stratégie de sécurité.
Conformité DORA : Tout savoir pour une mise en œuvre efficace
La conformité DORA, essentielle pour les entités financières de l'Union européenne, s'attaque à l'importance croissante de la résilience opérationnelle numérique. Alors que les attaques ciblant les institutions financières augmentent en fréquence et en sophistication, DORA s’inscrit dans une démarche visant à renforcer la résilience opérationnelle des services financiers face à ces menaces. Dès le 17 janvier 2025, ce règlement vise à préparer les institutions financières à affronter, gérer et récupérer de perturbations majeures liées aux technologies de l'information et de la communication (TIC). Son objectif est de sécuriser les données sensibles et assurer la stabilité financière.
Anticipez, réagissez, survivez : élaboration d’un PCA/PRA proactif
Une cyberattaque paralyse vos systèmes. Un incendie ravage votre site principal. Une grève bloque votre production. Scénario catastrophe ou réalité ? La ligne de démarcation entre le chaos et la résilience : votre plan de continuité d'activité (PCA).
Sécuriser votre environnement cloud : stratégies essentielles et tests d’intrusion
Avec l'adoption croissante des services du cloud ainsi que l’augmentation globale de la sensibilité à la cybersécurité, la sécurisation des données et des infrastructures est devenue une préoccupation majeure pour les entreprises de toutes tailles. Les environnements cloud, bien qu’offrant une grande flexibilité et évolutivité, présentent également des défis uniques en matière de sécurité.
L’évolution marquante du métier de DPO en 2024 : chiffres clés et nouvelles tendances
La protection des données personnelles est devenue un enjeu majeur pour les entreprises, propulsant le rôle du Délégué à la Protection des Données (DPO) sur le devant de la scène. En 2024, cette profession connaît une transformation spectaculaire. Plongeons dans les chiffres clés et les tendances qui redéfinissent ce métier en pleine effervescence.
Sécuriser Microsoft 365 : Guide essentiel pour protéger vos données d’entreprise
Le travail à distance et la collaboration en ligne sont devenus la norme, propulsant Microsoft 365 (anciennement Office 365) au rang de suite incontournable pour les entreprises. Cette transition vers le cloud s'accompagne d'une responsabilité accrue en matière de sécurité. Comment s'assurer que vos données restent protégées dans cet environnement numérique ? Plongeons dans les meilleures pratiques pour sécuriser efficacement votre environnement Microsoft 365.
Plan de Continuité d’activité : Quand les départements français font face au défi cyber
Imaginez-vous un lundi matin, arrivant au bureau de votre conseil départemental pour découvrir que tous vos systèmes sont hors service. Impossible d'accéder aux dossiers d'aide sociale, de gérer les interventions sur le réseau routier ou de communiquer avec les collèges. Un scénario catastrophe ? Malheureusement, c'est devenu une réalité pour plusieurs collectivités ces 18 derniers mois. Alors, comment préparer votre département à l'impensable ? Plongeons dans les coulisses d'une collectivité qui a décidé de prendre les devants.
L’AI Act : Une nouvelle ère pour la régulation de l’intelligence artificielle en Europe
L'intelligence artificielle (IA) est au cœur de notre quotidien et de nos préoccupations. Face à son essor fulgurant, l'Union européenne a décidé de prendre les devants en adoptant l'AI Act (la loi sur l’IA, en français), un ensemble législatif ambitieux visant à encadrer et contrôler les usages de l'IA. Entré en vigueur le 1er août 2024, ce texte marque un tournant majeur dans la régulation des technologies de l'IA. Plongeons dans les détails de cette législation et analysons son impact sur les entreprises.
La cybersécurité dans le secteur bancaire : défis et stratégies de conformité réglementaire
La protection des infrastructures numériques dans le secteur bancaire va bien au-delà de la simple mise en place de technologies de sécurité avancées. Elle englobe un ensemble complexe de pratiques et de normes réglementaires en constante évolution. L'entrée en vigueur de DORA (Digital Operational Resilience Act) en Europe illustre parfaitement comment les institutions financières doivent s'adapter pour garantir la continuité opérationnelle et la sécurité de leurs services numériques.
Certification PASSI : Quels bénéfices pour nos clients ?
Tandis que les cyberattaques se multiplient et se sophistiquent, la sécurité des systèmes d'information est devenue une priorité absolue pour les entreprises. Mais comment s'assurer que les prestataires en cybersécurité sont à la hauteur de ces défis ? C'est là que la qualification PASSI entre en jeu. Décortiquons ensemble les avantages concrets qu'elle apporte à nos clients.
Digitemis célèbre 10 ans d’expertise en cybersécurité
Digitemis, expert en conseil en cybersécurité et protection des données personnelles, marque une étape importante cette année : son 10ème anniversaire. Depuis 2014, notre entreprise s'est imposée comme un acteur majeur dans le domaine, combinant expertises en cybersécurité technique, organisationnelle et conformité RGPD.
Renforcer la sécurité WordPress, du développement des plugins à la configuration serveur
Il y a peu, dans le cadre de recherches sur des plugins WordPress, notre pentester Vincent Fourcade a découvert plusieurs injections, SQL et Javascript, dans des modules du célèbre CMS ( CVE-2024-1983, CVE-2024-2956, CVE-2024-3265 ). L’occasion de revenir aujourd’hui sur la sécurité, au sens large, dans WordPress, que ce soit au niveau de la couche applicative, de la configuration du serveur ou du bureau. C’est parti !
Analyse des Métriques XSS : comprendre l’impact des injections de code côté client
Lors des tests d’intrusion, l’injection de code côté client est généralement plus aisée à découvrir qu’une injection côté serveur. Le nombre de paramètres dynamiques transitant du back au front, la difficulté d’échapper correctement à l’entrée et à la sortie et la multitude d’encodages liés à l’affichage peuvent être de vrais casse-têtes pour qui souhaite faire la chasse à la XSS. Le JavaScript malveillant semble ainsi avoir de beaux jours devant lui. Cependant, il n’est pas rare qu'à l’issue de l’audit, la criticité d’une telle injection découle directement de la configuration des cookies présents sur l’application. En effet, l’absence de l’attribut HttpOnly majore irrémédiablement les risques liés à ce type d’attaque. Néanmoins, cela signifie-t-il que la présence de cet attribut doive absolument amenuiser la criticité d’une injection ?
Angular, N’Tier et HttpOnly
Avec l’apparition au cours de la décennie 2010 des environnements de travail Javascript de plus en plus puissants, l’architecture N’Tiers, si elle était déjà une norme dans le contexte d’application d’entreprises au cours des années 2000, a pu voir son modèle s’étendre à de nombreuses solutions Web. Ce modèle repose sur l’utilisation de technologies exécutées par le navigateur. Or, il arrive parfois que cette couche doive gérer une partie de l’authentification de l’utilisateur, pourtant une recommandation courante sur l’authentification est qu’elle ne doit jamais être côté client. Aussi, les cookies devraient toujours posséder l’attribut HttpOnly, empêchant leur lecture par une couche Javascript et ce afin d’empêcher tout vol de session lors d’une attaque de type XSS. Pourtant, cet attribut empêche littéralement l’application front-end de travailler avec ces éléments. Comment gérer au mieux ces questions sur ce type de déploiement ?
Le Plan d’Assurance Sécurité : limitez les risques liés à la supply chain
Dans un contexte où les cyberattaques via les fournisseurs sont de plus en plus répandues, la formalisation d'un Plan d'Assurance Sécurité (PAS) se révèle bénéfique pour les donneurs d’ordre. La supply chain, en tant que vecteur d'attaque majeur, offre aux cybercriminels une voie pour infiltrer les réseaux d'entreprises, voler des données sensibles, ou perturber les opérations.
Contrôle CNIL, comment bien s’y préparer ?
En tant que régulateur des données personnelles dans l’univers numérique, la Commission Nationale de l'Informatique et des Libertés (CNIL) se positionne en tant que partenaire des entreprises, les guidant vers la conformité tout en soutenant les particuliers dans l'exercice de leurs droits. L'une de ses missions consiste à garantir la conformité des entreprises au Règlement Général sur la Protection des Données (RGPD) et à la loi Informatique et Libertés. Dans cette optique, la CNIL est habilitée à entreprendre des contrôles.
DMA, DGA, DSA, DA : quels sont ces nouveaux règlements ?
De nouveaux règlements européens viennent s’ajouter au RGPD, élargissant ainsi la protection des données. Cette évolution règlementaire a un impact majeur sur les entreprises et les utilisateurs. Il est donc impératif de se tenir informé des dernières réglementations pour maintenir la conformité et anticiper les évolutions à venir. Cet article examine quatre règlements essentiels : le Digital Markets Act (DMA), le Data Governance Act (DGA), le Digital Services Act (DSA) et le Data Act (DA). Chacun de ces règlements exerce une influence significative sur le paysage numérique, abordant des sujets allant de la régulation des géants de la technologie à la gestion des données et à la protection de la vie privée.
Entreprise : comment protéger ses données sensibles dans le Cloud ?
Le Cloud n’est plus un choix, c’est l’état des lieux : messagerie, CRM, paie, sauvegardes, et de plus en plus souvent les applications métier elles-mêmes. Les données sensibles ont suivi. Pourtant, la question de leur protection est encore trop souvent posée au fournisseur seul, comme si le contrat réglait tout. Il ne règle qu’une partie du problème, et pas celle qui provoque la majorité des fuites.
DPO interne ou externe : les clés pour faire le bon choix
La désignation d’un DPO est une disposition essentielle du RGPD pour être en conformité ( article 37 à 39 du RGPD ). Elle est obligatoire pour les organismes du secteur public mais également pour les organismes du secteur privé dans deux cas :
Comment évaluer la résilience de votre entreprise face aux attaques informatiques ?
La résilience en cybersécurité est cruciale pour toutes les entreprises, quelle que soit sa taille ou son secteur d’activité. Cela englobe la capacité à anticiper, prévenir, et récupérer de diverses menaces informatiques.
Ransomware : que faire face à cette menace ?
Un ransomware, ou rançongiciel en français, est un logiciel informatique malveillant, prenant en otage les données. Le ransomware chiffre et bloque les fichiers contenus sur votre ordinateur. Ensuite, il demande une rançon en échange d'une clé permettant de les déchiffrer.
La norme ISO 22301 sur la continuité d’activité
L'ISO 22301 est une norme internationale de système de management de la continuité d'activité pour une entreprise, un organisme d'État ou une collectivité. Elle a été créée en 2012 par l'Organisation Internationale de Normalisation (ISO) pour aider les entreprises à minimiser les risques liés à une situation de crise.
Tests d’intrusion automatisés vs pentesters humains
Digitemis vous propose un comparatif tests d'intrusion automatisés VS pentesters humains pour que vous sachiez quelle solution choisir selon le profil de votre entreprise. En effet, avec le passage au tout numérique, les entreprises sont de plus en plus sensibles à la sécurité de leurs réseaux et de leurs données.
Espace européen des données de santé : ce que prévoit le règlement
En mai 2022, la Commission européenne proposait de créer un espace européen des données de santé. Le projet est devenu un règlement : le règlement (UE) 2025/327, publié au Journal officiel le 5 mars 2025 et entré en vigueur le 26 mars suivant. Il s’applique par étapes jusqu’en 2031, et il concerne aussi bien les établissements de santé que les éditeurs de logiciels médicaux et les organismes qui détiennent des données de santé.
Métavers : définition, enjeux juridiques et risques cyber
Mis à jour en juillet 2026. Le métavers a quitté les gros titres. Les questions qu’il pose sur les données captées et sur la responsabilité, elles, ont trouvé une partie de leurs réponses dans le droit européen. Ce dossier reprend le sujet à la base : ce que le terme recouvre, les obstacles techniques, le modèle économique, puis ce que le RGPD et le règlement sur l’IA imposent à ces environnements. Il s’appuie en partie sur les interventions de la conférence consacrée au métavers par le Master 2 droit du numérique de l’Université de Rennes, à laquelle notre équipe juridique a participé.
Linux : retour sur la faille de sécurité Pwnkit
À peine deux mois après la faille de sécurité Log4Shell atteignant une bibliothèque de journalisation développée en Java, une nouvelle annonce a provoqué un vent de panique au sein des équipes cyber. Une vulnérabilité affectant depuis douze ans diverses distributions Linux vient en effet d’être mise à jour. Cette dernière, si elle ne peut être exploitée sans accès à la machine, permet l’élévation des droits de n’importe quel utilisateur à root. Ainsi, étant donné sa gravité et sa présence depuis plus d’une dizaine d’années au sein des systèmes Linux, la faille CVE-2021-4034, communément appelée faille de sécurité Pwnkit, a de quoi inquiéter.
Décryptage de la faille de sécurité Log4Shell
Quelques années après l'apparition de la vulnérabilité Apache Struts et quelques semaines avant le signalement de Pwnkit, l’éditeur Apache a signalé le 9 décembre 2021 une faille de sécurité dans le composant logiciel de journalisation Log4J. L’annonce a fait l’effet d’un tsunami mondial au sein des équipes de cybersécurité. Et pour cause : l’exploitation de cette faille est simple et aboutit à une exécution de code arbitraire sur la machine vulnérable. En outre, Log4J est majoritairement utilisé par les applications développées en Java afin d’effectuer une journalisation. Ainsi, la vulnérabilité CVE-2021-44228, joliment rebaptisée Log4Shell, semble apparaître comme une fragilité particulièrement dangereuse pour la pérennité des services web.
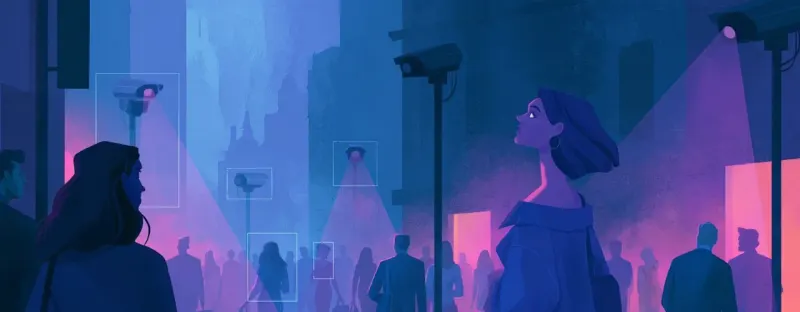
Les dispositifs de caméras intelligentes ou augmentées dans le viseur de la CNIL
Les dispositifs que la Commission Nationale de l'Informatique et des Libertés ( CNIL ) vise à encadrer dans ce projet de consultation sont les caméras intelligentes ou augmentées. Il ne s’agit pas des traditionnels dispositifs de vidéosurveillance dont les images sont visionnées par l’œil humain. Ce sont des caméras incluant des logiciels de traitements automatisés d’images, permettant d’extraire des informations à partir des flux vidéo.
Cybercriminalité d’hier et d’aujourd’hui
Un univers sépare l’ARPANET de la défense américaine et la toile déployée aujourd’hui, omniprésente omnisciente même, tant son utilisation est sine qua non du fonctionnement de notre société. Cette évolution révolutionnaire fut accompagnée d’une évolution des mœurs, des modes de pensées, de notre médecine, des relations humaines et même de l’Humain lui-même. Ainsi, si les sociétés se transforment alors que la toile grandit, il en va de même pour toutes les facettes de ces sociétés, la criminalité, la politique ou la guerre. Les vingt dernières années ont vu naitre les termes de site de rencontres, cyber-médecine, voitures connectées, mais aussi cyberguerre et cybercriminalité. Quelles étaient les prémices de ces guerres et crimes d’Internet ? Qui étaient les premières personnes à détourner l’outil pour leur usage ? Comment l’image du nerd adolescent dans son garage a laissé la place aux cybersoldats agissant dans l’ombre d’une organisation illégale ou au contraire dans le cadre de fonctions étatiques tout à fait légitimes ? Mais surtout comment se protéger et faire évoluer nos méthodes de défense face à cette affliction ?
Moi DPO (4/4) : la constitution du registre des activités de traitement
Le registre des activités de traitement parfois appelé registre RGPD recense l’ensemble des traitements de données à caractère personnel de l’entreprise. Il doit refléter la réalité des traitements réalisés. Il s’agit d’un outil de pilotage de la conformité de l’entreprise qui vient documenter les différents traitements effectués au sein de l’entreprise. Il permet au DPO ou, le cas échéant, au responsable du traitement, d’avoir une vision d’ensemble et de s’interroger sur la légitimité des traitements mis en œuvre.
Moi DPO (3/4) : Les premières actions
Cet article a pour objet d'adresser les premières étapes opérationnelles que devra conduire le délégué à la protection des données ( DPO ) avec son réseau pour mener à bien le projet de conformité de l'entreprise pour laquelle ils opèrent. Une fois le réseau en place ou ses relais désignés selon les termes choisis, le DPO doit désormais initier les démarches afin d'établir un premier plan de bataille.
Moi DPO (2/4) : Au centre du réseau
Dans notre série "Moi DPO" nous avons vu, d'une part, le portrait-robot du DPO en France et, d'autre part, comment démarrer une mission de délégué à la protection des données personnelles. Poursuivons l'installation de notre DPO par la construction de son réseau, interne et externe, sans lequel il ne pourra pas avancer efficacement.
Pourquoi les injections SQL existent-elles toujours ?
Encore dans la tête du classement de l’OWASP des dix vulnérabilités les plus courantes en 2020. Les injections SQL (aussi abrégées « SQLi » dans le domaine de la sécurité informatique) représentent, 23 ans après leur apparition au grand public, toujours une menace bien réelle sur les applications web. Comment expliquer leur persistance alors que l’utilisation de Framework embarquant des ORM (object-relational mapping, interface entre l’applicatif et la base de données), se démocratise, que PHP implémente PDO et ses requêtes préparées depuis 2004. Alors comme se fait-il qu’il soit possible d’injecter en 2021 ? Mauvaise formation des développeurs ? Applications non mises à jour ? Défaillances techniques ?
Moi DPO (1/4) : Démarrer une mission de délégué à la protection des données personnelles
Cet article démarre une série de publications intitulée "MOI DPO" dont l'objectif est de guider le délégué à la protection des données personnelles (ou DPO pour Data Protection Officer ) dans leurs fonctions, qu'ils aient été désignés ou soient en passe de le devenir. La première étape de ce guide "MOI DPO" aborde donc de manière globale la prise de fonction du DPO. Quelles sont les modalités pratiques de prise de fonction, les points à surveiller et de vigilance, ainsi que les premières étapes de la prise de poste. Dans cette série, nous détaillerons plus en détails les différentes briques qui ne touchent pas à la prise de fonction du DPO mais qui auront trait à l'exercice pratique de la mission (organiser le projet de conformité, quels documents ou outils utiliser, se préparer à un contrôle CNIL, gérer les relations de sous-traitance, former les collaborateurs, etc.).
Violation de données personnelles : nouvelles lignes directrices du Comité européen à la protection des données
Le 14 janvier 2021, l'EDPB ou Comité européen à la protection des données a publié ses lignes directrices 01/2021 pour illustrer la notification des violations de données. En effet, les violations de données peuvent prendre des formes très diverses de telle manière que certains responsables de traitement ne les identifient pas ou mal.
Lignes directrices et recommandation de la CNIL. Du nouveau du côté des cookies ?
Cette fois nous y sommes. La CNIL vient d'adopter ses lignes directrices et sa recommandation "cookies et autres traceurs". Les deux documents ont fait l'objet d'une délibération le 17 septembre 2020 avant d'être officiellement publiés le 1er octobre sur le site de la CNIL.
La CNIL rappelle 6 bonnes pratiques pour respecter les données personnelles dans les relations de sous-traitance
Dans le cadre de sa stratégie de contrôle 2019, une des thématiques prioritaires de la CNIL concernait la répartition des responsabilités entre responsables de traitement et sous-traitants. En effet, avec l'application du RGPD, ces acteurs sont soumis à un certain nombre de nouvelles obligations.
Rappel de la CNIL sur la réutilisation des données publiques
La CNIL n’a pas encore publié son dernier rapport d’activité (le rapport pour l'exercice 2018 était paru mi-avril 2019), mais elle révèle d’ores et déjà que les plaintes reçues et les contrôles réalisés en 2019 ont souvent fait état de pratiques commerciales consistant en une exploitation illégale de données personnelles publiquement accessibles sur des sites web (annonces ou annuaires en ligne, par exemple).
Retour sur la vulnérabilité Ghostcat (CVE-2020-1938) affectant Apache Tomcat
La vulnérabilité Ghostcat référencée CVE-2020-1938 est une faille qui vise les serveurs web Apache Tomcat qui a été publiée sur NVD (National Vulnerability Database) le 24/02/2020 et a été considérée comme une faille critique avec une gravité de 9,8 sur 10 pour la version 3.1 et de 7,5 sur 10 pour la version 2. Notre équipe Pentest s'est penchée sur le sujet.
Que prévoit la nouvelle norme ISO/IEC 27701 ?
L’ISO (Organisation internationale de normalisation) et l’IEC (Commission électrotechnique internationale) forment ensemble le système spécialisé de la normalisation mondiale.
Comment se préparer à un contrôle en ligne de la CNIL ?
L ’audit de conformité d'un site internet consiste en la simulation d’un contrôle en ligne dans les mêmes conditions que ceux pouvant être réalisés par la CNIL. Il permet de se prémunir contre la concrétisation de risques juridiques et techniques concernant la protection des données personnelles. Les recommandations issues de l’audit favorisent la mise en conformité avec les législations actuelles (RGPD) et futures.
Comment bien utiliser la base juridique contractuelle selon l’EDPB ?
a. Le consentement b. L'exécution d'un contrat c. L'obligation légale d. L'intérêt vital e. La mission d'intérêt public f. L'intérêt légitime
Comment appliquer les principes de Privacy by Design à un projet ?
Comme de nombreux principes présents dans le Règlement relatif à la protection des données personnelles ( RGPD ), le principe de Privacy by Design n’est pas nouveau. Certains éléments étaient déjà présents au sein de la Directive de 1995 qui précisait que les mesures de protection des données doivent s’appliquer tant au moment de la conception qu’à celui de la mise en œuvre du traitement.
Comment transmettre les informations dans le cadre de l’exercice du droit d’accès ?
Le Règlement Général sur la Protection des Données (RGPD), comme la loi "Informatique et Libertés" antérieure au 25 mai 2018, donnent le droit à une personne d'obtenir une copie des données à caractère personnel qui la concernent auprès du responsable du traitement ( article 15-3 ).
Biométrie au travail : ce qu’impose le règlement type de la CNIL
Une empreinte pour entrer en salle serveurs, un visage pour déverrouiller un poste : la biométrie s’est banalisée sur les lieux de travail. Son régime juridique, lui, reste l’un des plus stricts du RGPD. Les données biométriques figurent parmi les catégories particulières de l’article 9, et la France a utilisé la marge que ce même article laisse aux États membres : depuis le 28 mars 2019, un employeur qui contrôle les accès par biométrie doit respecter un règlement type de la CNIL, et ce texte est contraignant.
Qu’est-ce qu’une violation de données personnelles pour une entreprise ?
Le règlement général sur la protection des données (RGPD) exige que toute violation de données personnelles pour une entreprise, qui présente un risque pour les droits et libertés des personnes physiques soit notifiée à l’autorité de contrôle et, si le risque est élevé, fasse l'objet d'une communication aux personnes concernées.
La convention 108 : un texte essentiel pour la protection des données personnelles dans le monde
Texte méconnu de la protection des données personnelles, la convention 108 du Conseil de l'Europe fête son 38ème anniversaire !
RGPD : Quelle base juridique pour vos traitements de données à caractère personnel ?
Dans la continuité de la directive du 24 octobre 1995, le Règlement Général sur la Protection des Données (RGPD) impose au responsable du traitement qu’il s’assure de la licéité des traitements qu’il met en œuvre.
RGPD : connaissez-vous vraiment le montant des sanctions pécuniaires ?
Chaque Etat membre de l’Union européenne dispose d’une autorité de contrôle en matière de protection des données personnelles (en France, il s’agit de la Commission Nationale de l’Informatique et des Libertés ou Cnil). Ce régulateur accompagne les organismes dans leur mise en conformité et protège les particuliers afin de les aider à mieux maîtriser leurs données personnelles.
PIA : quels sont vos traitements concernés ?
La CNIL vient de publier deux documents essentiels concernant les analyses d'impacts relatives à la protection des données ( AIPD ou Privacy Impact Assessment - PIA). Le premier concerne les lignes directrices de la CNIL et la seconde, la liste tant attendue des types d’opérations de traitement soumis à PIA (Délibérations n°2018-326 et 2018-327 du 11 octobre 2018). Des illustrations de ces catégories d’opérations sont également présentes sur son site web.
Apache Struts, une nouvelle faille critique
Une faille critique, baptisée Apache Struts, a défrayé la chronique. Apache Struts est un framework développé par la fondation Apache qui permet de développer des applications web en Java. Les fonctionnalités de ce framework peuvent être étendues par l'utilisation de plugins, comme un analyseur syntaxique de JSON ou un module facilitant la création d'API REST. Pour ce qui est de l'architecture, Struts adopte une approche Model-Vue-Contrôleur. Cependant, une des spécificités de Struts est que les contrôleurs sont appelés des actions et possèdent l'extension de fichier ".action". Un indice valable lors de la réalisation de tests d'intrusion d'une application web...
WPA3, le protocole Wi-Fi qui vous protège de vous-même !
Wi-Fi Alliance vient d'annoncer ce 25 juin dernier l'arrivée de WPA3 (Wi-Fi Protected Access 3) qui remplacera à terme le standard WPA2. WPA3, protocole réalisé en 6-8 mois, nous promet déjà monts et merveilles, mais qu'en sera-t-il ?
Cas réel de Ransomware
La valeur des cryptomonnaies ayant récemment décuplé, les pirates deviennent avides de tout moyen permettant d’en obtenir.
Audit et sécurisation des systèmes IBM i AS/400
L’objectif de cet article est de présenter rapidement les spécificités de ces équipements ainsi qu’un retour d’expérience sur les points faibles et les axes d’amélioration les plus souvent identifiés par nos équipes lors d’audits récents sous la forme de Quick Wins facilement mis en œuvre.
Protéger ses données personnelles sur un téléphone mobile
Le secteur de la téléphonie et celui des données personnelles sont des domaines très mouvants, où les avancées technologiques sont quotidiennes. L’essor de nouvelles applications (par ex. : Pokémon Go ), de nouveaux modes de communications (par ex. : Snapchat ), voire de nouveaux modèles économiques (par ex. : Uber ), rendent la protection des données personnelles, liées à ces nouvelles technologies, très complexe. Et la tendance ne s’oriente pas vers une stabilisation du marché.
Krack, la nouvelle faille impactant WPA2
Key Reinstallation Attacks ou Krack est le nom donné à la faille récemment découverte par Mathy Vanhoef, chercheur en sécurité à l’Université KU Leuven (Belgique). Il serait possible de déchiffrer ou d’injecter des paquets sur le protocole WPA2 (Wi-Fi Protected Access II) en exploitant cette faille. Injecter un paquet signifie que l’on envoie arbitrairement un paquet (déjà envoyé précédemment ou non) à un équipement sur le réseau. L’étude a été également menée par Domien SCHEPERS et Frank PIESSENS eux-mêmes chercheurs en sécurité dans la même université.
Qu’est-ce que l’analyse d’impact version RGPD (PIA, DPIA, EIVP) ?
L’application du nouveau règlement européen relatif aux données personnelles appelé RGPD impose, en partie, la réalisation d’une analyse d'impact relative à la protection des données ou DPIA pour Data Protection Impact Assessment. Cette démarche, repose sur une analyse de risques sécurité orientée uniquement sur les risques visant les données personnelles et leurs impacts sur les droits et libertés des personnes concernées par ces données.
Comment évaluer mon niveau de conformité avec le RGPD ?
Le RGPD s’applique depuis le 25 mai 2018. La question n’est plus de s’y préparer, mais de savoir où l’on en est après huit ans de traitements créés, de prestataires changés et de registres plus ou moins tenus. Beaucoup d’organisations ont fait le gros du travail en 2018, puis ont laissé la conformité vivre sa vie. Elle s’érode sans bruit : un outil marketing ajouté sans contrat de sous-traitance, une durée de conservation jamais appliquée, un formulaire qui collecte plus que nécessaire.
Ransomware-as-a-Service (RaaS)
Le Ransomware-as-a-Service, ou RaaS, met une attaque par rançongiciel à la portée de n’importe qui. Un attaquant conçoit la plate-forme et les outils, d’autres s’en servent pour personnaliser leur propre crypto-ransomware, quel que soit leur niveau technique, et il prélève sa part sur chaque rançon. Là où un attaquant touchait quelques cibles, il en équipe désormais plusieurs autres, qui en touchent chacun autant.
Les enjeux cybersécurité du secteur Agroalimentaire
Le Grand Ouest concentre environ le quart des emplois de l'industrie agroalimentaire en France. Aussi, très tôt, Digitemis a approfondi les clés de l’amélioration de la sécurité des systèmes d’information de la filière. Elle intervient régulièrement auprès de grands acteurs du grand Ouest pour les accompagner sur les sujets liés à la cybersécurité et la protection des données personnelles. Afin de renforcer ces liens et d’apporter sa contribution aux innovations du secteur, Digitemis est devenu adhérent du Pôle de compétitivité de l’agroalimentaire : VALORIAL.
La Cybersécurité pour les nuls
La cybersécurité est un terme très souvent utilisé et associé au domaine informatique. L’analogie n'est pas fortuite. Mais qu’est-ce que vraiment la cybersécurité ? Quels en sont les mécanismes, les fondements et surtout comment cela se traduit dans notre quotidien personnel et professionnel ? Cet article propose une définition et des applications concrètes de la cybersécurité.