Sécurité offensive

Tests d’intrusion externes

Exposez vos vulnérabilités pour mieux les corriger : applications web ou mobiles, API, portails VPN, équipements industriels accessibles… Chaque actif ouvert sur Internet peut devenir le point d’entrée d’un attaquant déterminé. Le pentest externe Digitemis reproduit ses méthodes – collecte OSINT, scans furtifs, exploitation manuelle, contournement des IDS/IPS – afin de mesurer l’impact réel d’une compromission et de remettre à vos équipes un plan d’actions immédiatement exploitable.

Logo

Des tests d’intrusion externes pour auditer des applications ou des infrastructures exposées sur Internet

Parfaits compléments des tests d’intrusion internes, les tests d’intrusion externes visent en particulier à auditer des applications ou des infrastructures exposées sur Internet, telles que les applications web, les applications mobiles (Android, iOS) et leurs Web Services, les points d’entrée VPN ou tout autre équipement ou serveur exposé.

Pour réaliser ces audits, Digitemis s’appuie sur les référentiels de l’OWASP (Open Web Application Security Project), de l’ANSSI (Agence nationale de la sécurité des systèmes d’information) ainsi que les méthodologies internes basées sur l’expérience acquise par ses consultants sur des missions similaires.

Logo OWASP

Les objectifs des tests d’intrusion externes

  • Évaluer le niveau de sécurité général du périmètre audité
  • Identifier les scénarios d’attaques probables
  • Déterminer l’étendue des actions malveillantes réalisables par un attaquant positionné sur Internet
  • Définir un plan d’action technique

L’approche « boîte noire » simule un scénario d’attaque dans lequel l’attaquant ne dispose d’aucune information particulière, mise à part le nom du site. Les tests d’intrusion en « boîte grise » sont, quant à eux, complémentaires des tests en boîte noire. Ils ont pour objectifs de vérifier le cloisonnement des différents profils d’utilisateurs et de détecter des failles exploitables par un utilisateur malveillant.

Notre méthode

Les tests se conduisent en boîte noire puis, si le périmètre le prévoit, en boîte grise avec des comptes de test.

  1. Cadrage

    Contacts, objectifs, périmètre et planning, contraintes techniques ; fiche d’autorisation et mot de passe pour les échanges sécurisés.

    Livrable : compte rendu de la réunion de lancement

  2. Tests en boîte noire

    Découverte et cartographie du périmètre exposé, informations publiques (moteurs de recherche, whois, fuites de données), points d’entrée applicatifs, recherche de vulnérabilités, exploitation et preuves.

  3. Tests en boîte grise

    Recherche de vulnérabilités en mode authentifié, vérification de l’authentification et du cloisonnement des profils, exploitation et preuves.

  4. Synthèse

    Synthèse managériale, schéma des scénarios d’intrusion le cas échéant, plan d’action priorisé avec la charge de chaque recommandation, détail des vulnérabilités.

    Livrable : rapport, support de restitution, procès-verbal de livraison

Une vulnérabilité critique découverte pendant les tests vous est signalée sans délai. En option, un contre-audit vérifie la correction des failles.
Quelques exemples de missions

  • Les tests d’intrusion d’une boutique en ligne
    Sans autre information que l’adresse IP ou le nom de domaine de l’application à auditer, l’auditeur recherche des failles tant dans la logique applicative que dans son implémentation. Dans un deuxième temps, l’auditeur dispose d’un compte sur le back-office de l’application et met à l’épreuve les fonctionnalités qu’il propose. L’auditeur cherche notamment à évaluer la robustesse du processus d’achat et de paiement, la sécurité des échanges et la capacité d’un attaquant à prendre le contrôle de la plateforme ou d’en altérer le contenu.

  • Les tests d’intrusion d’une application mobile et de son environnement
    Les tests englobent l’analyse statique et dynamique de l’application ainsi que la réalisation de tests ciblant les Web Services avec lesquels celle-ci échange. L’auditeur procède au désassemblage et à la décompilation de l’application, à l’analyse des flux réseau ainsi qu’à des tests d’intrusion complets sur les Web Services.

  • Les tests d’intrusion sur VPN
    L’auditeur procède à des tests visant à évaluer le niveau de sécurité d’un point d’accès distant exposé sur Internet. Les tests portent notamment sur la robustesse de la phase d’authentification, les éventuelles faiblesses permettant son contournement et la confidentialité des échanges.

  • État des lieux de l’exposition extérieure
    À partir d’un inventaire des machines et/ou d’informations publiquement disponibles sur Internet, l’auditeur effectue une revue sécurité des éléments exposés sur Internet. Ces tests se composent à la fois de tests d’intrusion sur le périmètre identifié, mais également de recherches passives concernant le niveau d’exposition du client et de sa marque.

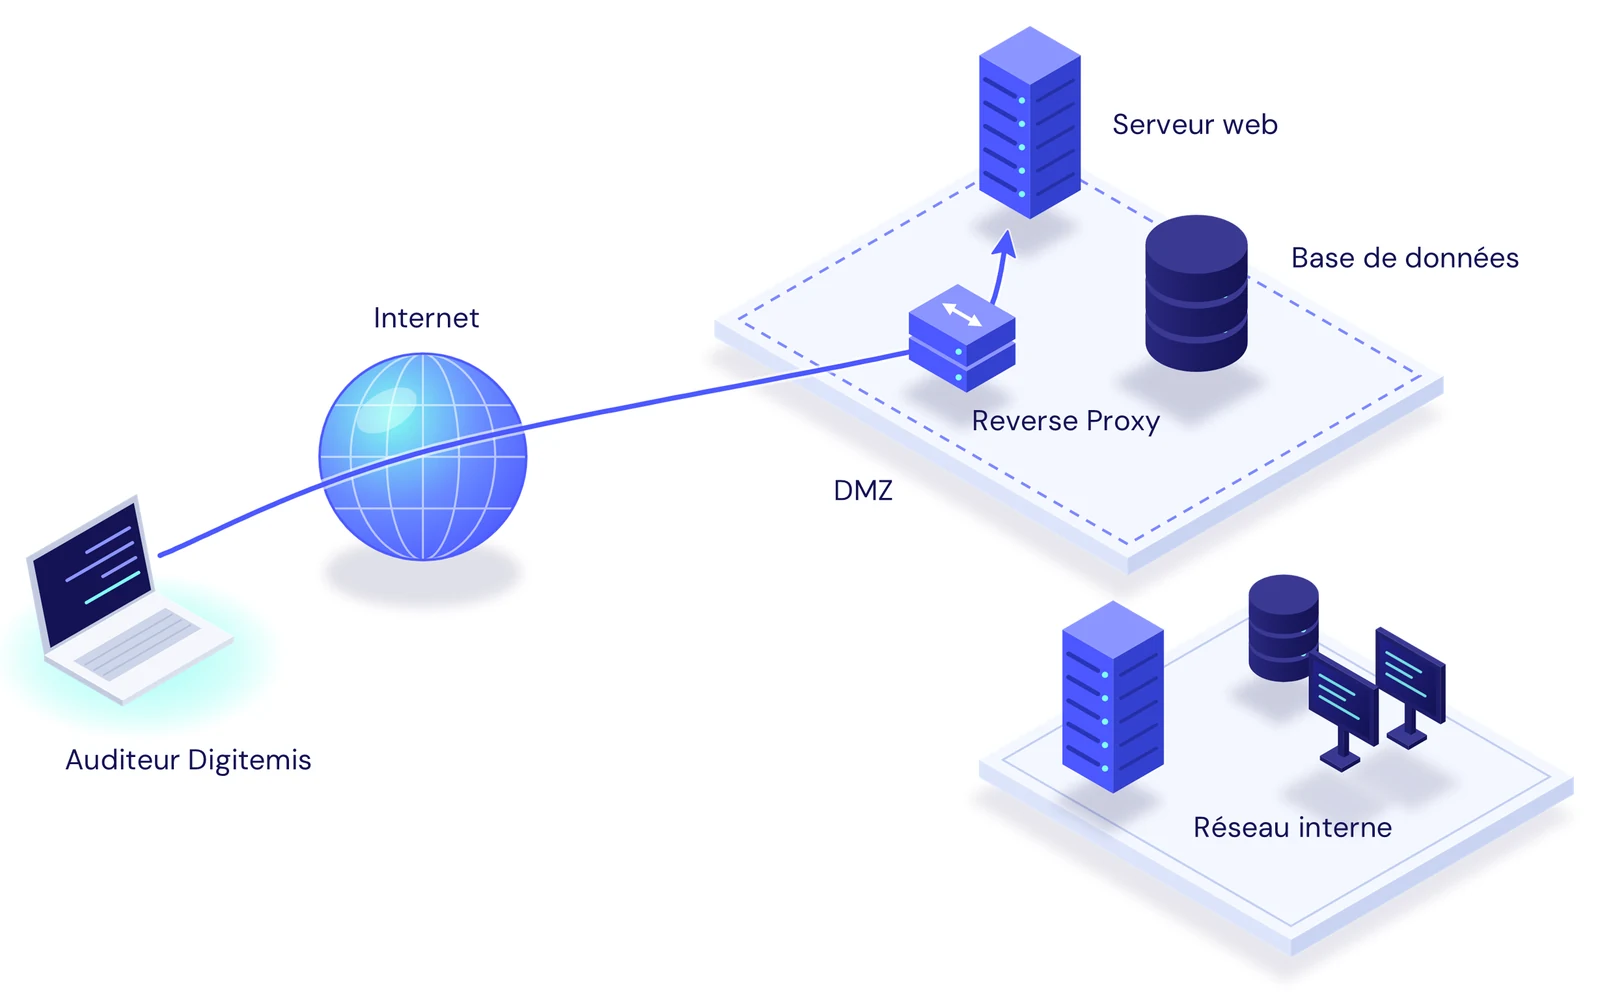
Périmètre d’un test d’intrusion externe

Schéma d’un test d’intrusion externe : depuis Internet, l’auditeur Digitemis atteint le reverse proxy puis le serveur web de la DMZ.

Ils nous font confiance

informations

Contactez-nous

Vous avez besoin de réaliser un pentest externe ? Remplissez le formulaire, nous reviendrons vers vous rapidement pour un premier échange.

    *Informations obligatoires

    Les informations recueillies à partir de ce formulaire sont traitées par Digitemis pour donner suite à votre demande de contact. Pour connaître et/ou exercer vos droits, référez-vous à la politique de Digitemis sur la protection des données, cliquez ici.

    Expertises liées

    Pentests

    Tests d’intrusion internes

    Une compromission de poste, un accès prestataire trop large ou un VLAN mal cloisonné suffit à transformer votre réseau interne en autoroute pour les attaquants. Notre pentest interne reproduit ces trajectoires : déplacement latéral, élévation de privilèges, persistance, exfiltration. Vous savez précisément jusqu’où un intrus pourrait aller – et comment l’arrêter.

    PMEETIgrands comptes

    Pentests

    Tests d’intrusion web

    Repérez les failles avant qu’elles ne se transforment en incident. Portail client, back-office ou API publique : la plus petite erreur de logique peut exposer des données sensibles. Nos pentesters reproduisent les techniques actuelles – du XSS au contournement complet d’autorisation – et livrent un plan de remédiation clair, priorisé et chiffré.

    PMEETIgrands comptes

    Pentests

    Tests d’intrusion mobile

    Garantissez la sécurité de vos apps iOS et Android avant qu’elles ne tombent entre de mauvaises mains. Les applications mobiles concentrent authentification, données sensibles et accès aux capteurs de l’appareil. Un seul défaut de stockage, de chiffrement ou de logique API suffit à exposer vos utilisateurs comme votre marque. Le pentest mobile Digitemis reproduit les techniques d’un attaquant (du reverse engineering de l’APK jusqu’au détournement de profils MDM) et traduit chaque faille en plan d’actions.

    PMEETIgrands comptes

    Pentests

    Audit Red Team

    Pendant plusieurs semaines, nos opérateurs rejouent le cycle complet d’un adversaire structuré : collecte OSINT, intrusion physique ou logique, latéralisation, persistance furtive, exfiltration contrôlée. Vous mesurez la solidité de vos défenses techniques, la vigilance humaine et la réactivité de vos processus SOC / RSSI ; vous repartez surtout avec une feuille de route chiffrée, priorisée, prête pour le COMEX.

    ETIgrands comptes

    FAQ

    Questions fréquentes

    Si vous avez d’autres questions, n’hésitez pas à nous contacter directement !

    Combien de temps dure un pentest externe ?

    Entre trois et dix jours ouvrés, selon la taille du périmètre, le nombre d’applications et la profondeur attendue.

    Les scans sont limités en débit, et les exploitations intrusives sont déclenchées hors plages sensibles ou sur un environnement de recette. En cas d’effet de bord, l’action est immédiatement suspendue et documentée.

    Par défaut, nous agissons en « boîte noire » : seul le nom de domaine ou l’adresse IP publique est communiqué, afin de reproduire les conditions réelles d’une attaque depuis Internet. Si vous souhaitez aussi vérifier les risques liés à un compte utilisateur compromis, nous passons en mode « boîte grise » avec des identifiants dédiés fournis pour la durée du test.

    Les éléments collectés sont chiffrés, conservés en France le temps de la mission, puis supprimés, ou plus tôt sur demande.

    cas client

    Découvrez notre approche

    cas client

    Découvrez notre approche projet