 Sécurité offensive
 Gouvernance & conformité
 Protection des données
 PentestsTests d’intrusion internes
Sécurité offensive
Tests d’intrusion internes
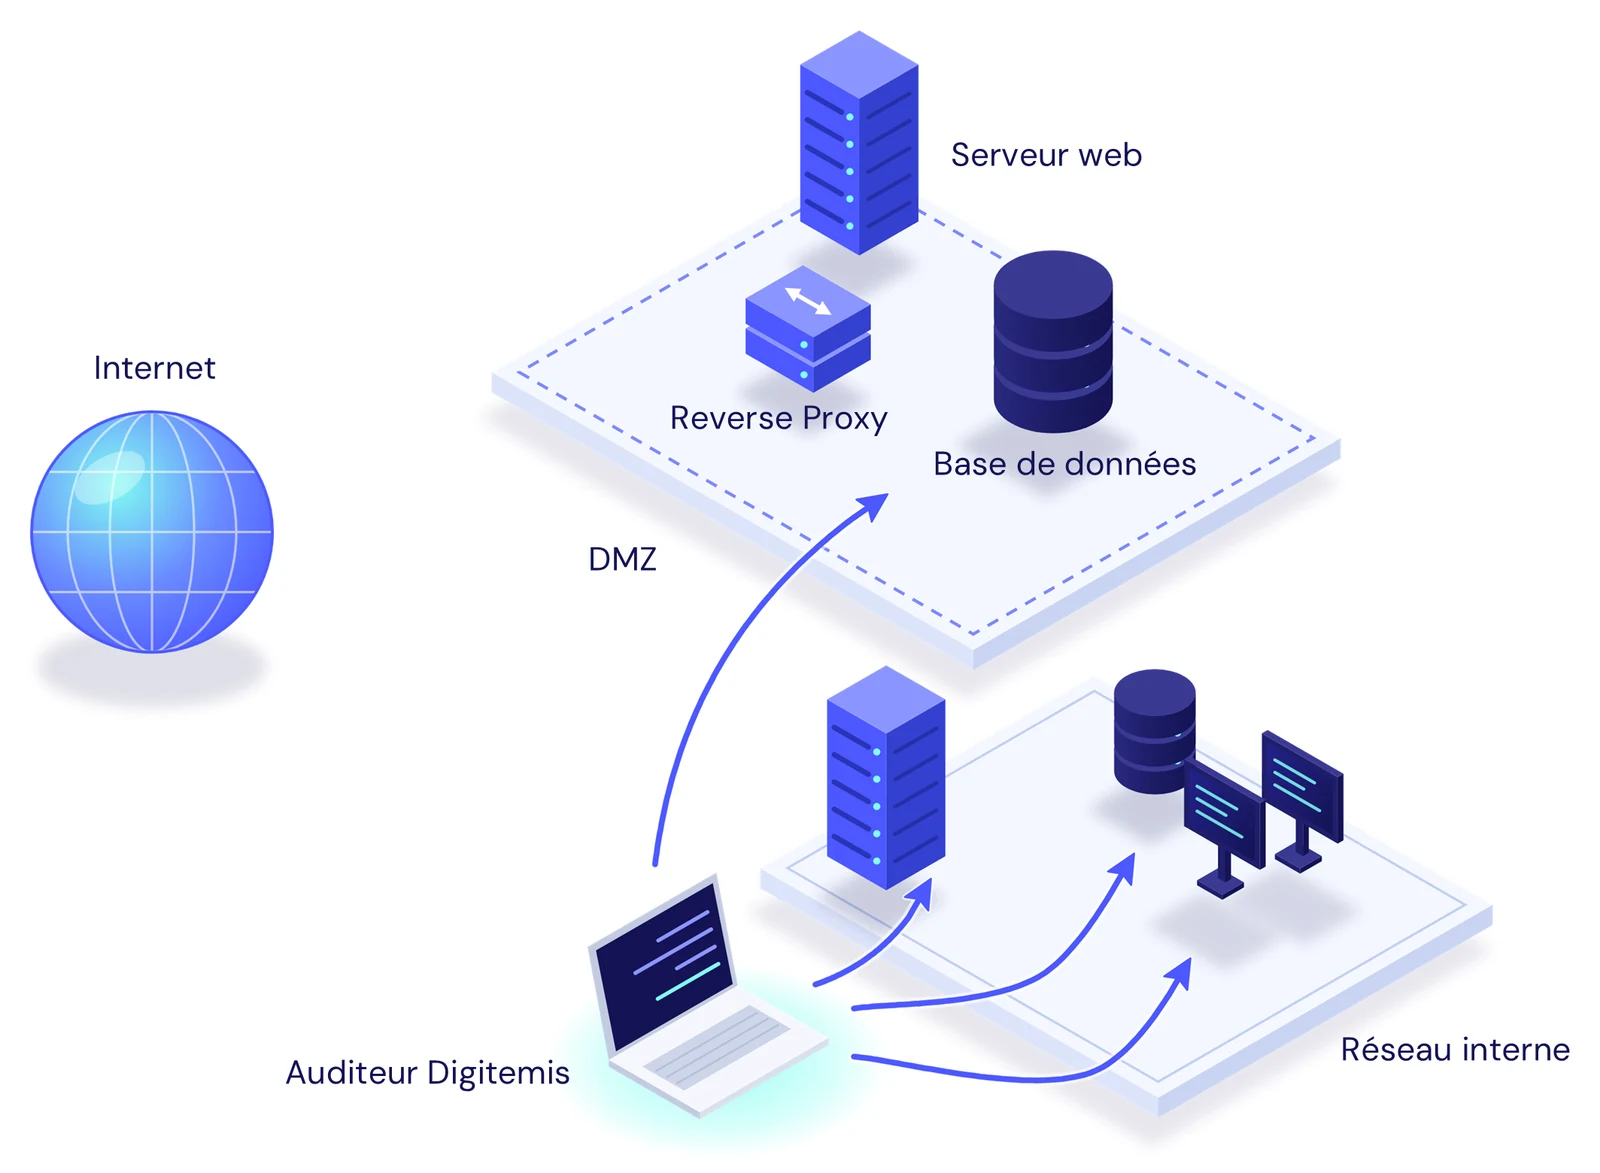
Une compromission de poste, un accès prestataire trop large ou un VLAN mal cloisonné suffit à transformer votre réseau interne en autoroute pour les attaquants. Notre pentest interne reproduit ces trajectoires : déplacement latéral, élévation de privilèges, persistance, exfiltration. Vous savez précisément jusqu’où un intrus pourrait aller – et comment l’arrêter.


Notre méthode
Les tests se conduisent en boîte noire, sans compte, puis en boîte grise.
Cadrage
Contacts, objectifs, périmètre et planning, contraintes techniques ; fiche d’autorisation et mot de passe pour les échanges sécurisés.
Livrable : compte rendu de la réunion de lancement
Tests en boîte noire
Cartographie du réseau et des services, recherche de services et d’applications vulnérables, exploitation sans compte utilisateur.
Tests en boîte grise
Exploitation des failles avec des comptes du domaine non privilégiés, comme ceux d’un stagiaire ou d’un prestataire.
Synthèse
Synthèse managériale, schéma des scénarios d’intrusion le cas échéant, plan d’action priorisé avec la charge de chaque recommandation, détail des vulnérabilités.
Livrable : rapport, support de restitution, procès-verbal de livraison
Une vulnérabilité critique découverte pendant les tests vous est signalée sans délai. En option, un contre-audit vérifie la correction des failles.