Sécurité offensive

Campagnes de phishing

Un email trompeur, un lien anodin : c’est souvent tout ce qu’il faut à un cyber-attaquant pour franchir vos défenses techniques. Avec Phish & Chips, la plateforme développée par Digitemis, nous simulons ces attaques dans un cadre sécurisé, mesurons la réaction de vos équipes et transformons chaque clic en opportunité de progrès.

Logo

Une campagne de phishing pour évaluer le niveau de sensibilisation de vos collaborateurs

Assurer la sécurité technique et périmétrique du système d’information ne protège pas contre toutes les menaces. Les attaques d’ingénierie sociale, c’est-à-dire consistant à exploiter non pas une faille informatique, mais une faille humaine, sont un vecteur très prisé des attaquants.

Une des formes les plus répandues d’ingénierie sociale est le phishing ou hameçonnage. Cette technique consiste à rentrer en communication avec un groupe de personnes (le plus souvent via un envoi d’emails) en se faisant passer pour un tiers de confiance – collègue ou supérieur hiérarchique, banque, administration, proche, etc. – afin de lui soutirer des renseignements confidentiels (mot de passe, numéro de carte de crédit, etc.) ou compromettre un système d’information (ransomwares, cryptominers, trojans, etc.).

Cette prestation ne vise pas à évaluer les mécanismes de détection antispam éventuellement présents, mais plutôt à évaluer le niveau de maturité et sensibiliser les collaborateurs d’une entreprise.

Les objectifs d’une campagne de phishing

  • Évaluer le niveau de sensibilisation des collaborateurs face à une campagne de phishing, ciblée ou non.
  • Mesurer les comportements : clic sur le lien ou ouverture de la pièce jointe, saisie d’informations ou exécution du code.
  • Repérer les axes de sensibilisation prioritaires et formuler des recommandations.

Notre méthode

Deux scénarios sont possibles : un scénario classique avec un portail contrefait, ou un scénario avancé avec une pièce jointe malveillante.

  1. Avant la campagne

    Cadrage

    Objectifs, périmètre et planning ; reconnaissance (charte des emails, portail à reproduire, adresses ciblées) et validation d’un scénario personnalisé.

    Livrable : compte rendu de la réunion de lancement

  2. Sur cinq jours

    Campagne

    Tests préliminaires et autorisation du domaine dans vos solutions antispam et de sandboxing, puis lancement et supervision de l’envoi. Statistiques : consultation du lien ou de la pièce jointe, saisie d’informations ou exécution du code.

  3. Après la campagne

    Synthèse

    Niveau de sensibilisation constaté, résultats détaillés et recommandations, présentés lors d’une réunion de clôture.

    Livrable : rapport de campagne et support de restitution

En option, une sensibilisation aux risques USB : des charges personnalisées pour Windows, Linux ou macOS sont copiées sur vingt clés USB, selon un scénario validé avec vous. Les résultats complètent le rapport de la campagne.
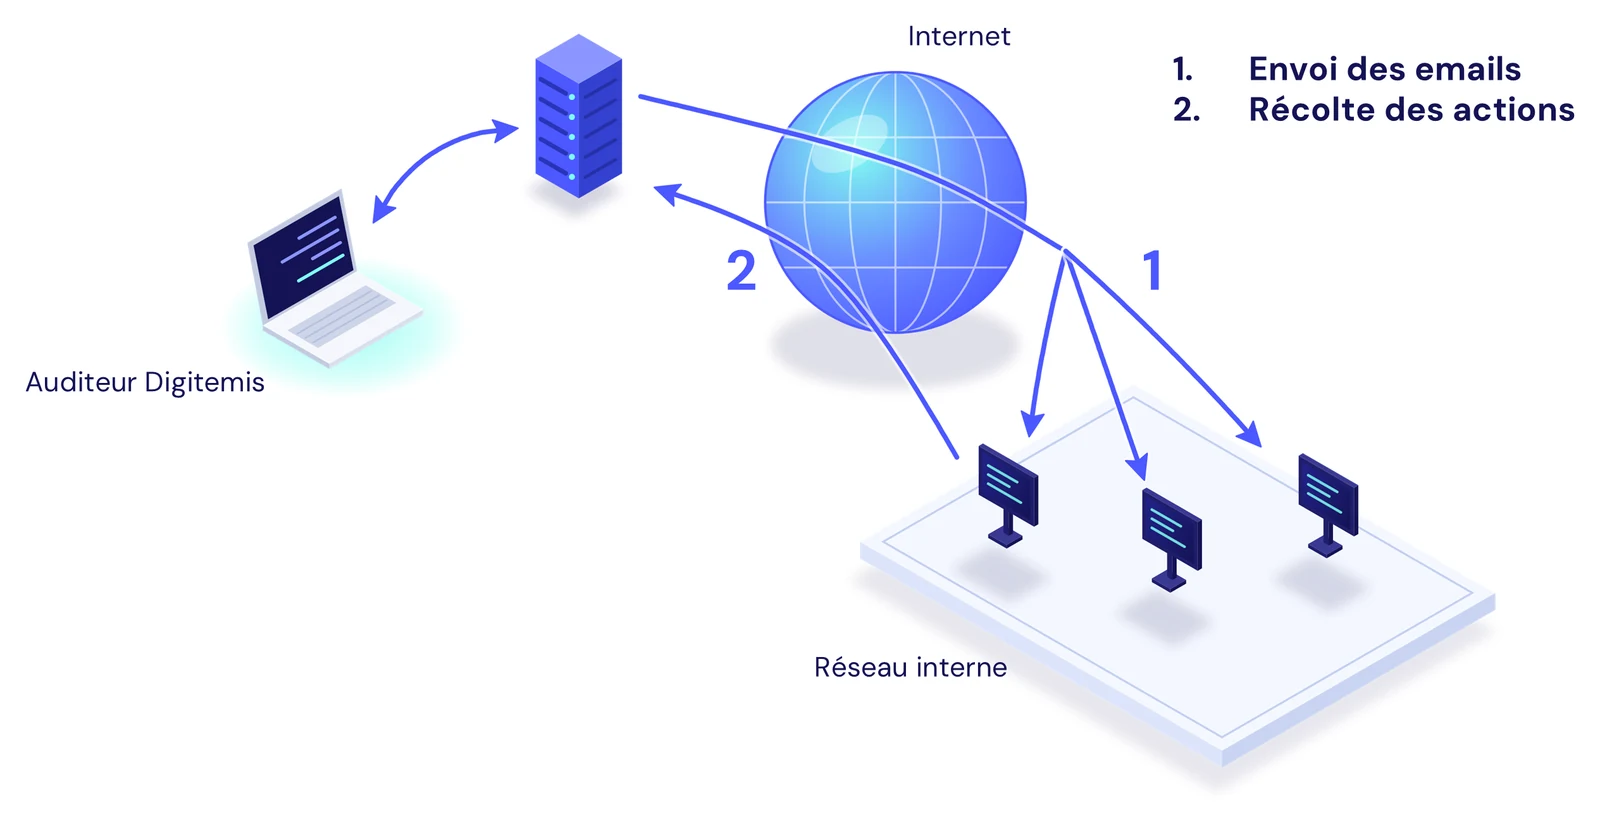
Schéma d’une campagne de phishing

Déroulement d’une campagne de phishing : envoi des emails depuis le serveur de la campagne vers les postes du réseau interne, puis récolte des actions des collaborateurs.

Ils nous font confiance

informations

Contactez-nous

Vous souhaitez mesurer la vigilance de vos collaborateurs ? Remplissez le formulaire, nous reviendrons vers vous rapidement pour un premier échange.

    *Informations obligatoires

    Les informations recueillies à partir de ce formulaire sont traitées par Digitemis pour donner suite à votre demande de contact. Pour connaître et/ou exercer vos droits, référez-vous à la politique de Digitemis sur la protection des données, cliquez ici.

    FAQ

    Questions fréquentes

    Si vous avez d’autres questions, n’hésitez pas à nous contacter directement !

    Combien de temps dure une campagne ?

    L’envoi est supervisé sur cinq jours, après le cadrage, la conception du scénario et les tests préliminaires.

    C’est l’objet des tests préliminaires : nous vérifions la détection, puis faisons autoriser le domaine de la campagne dans vos solutions antispam et de sandboxing. La campagne mesure la réaction des collaborateurs, pas l’efficacité de vos filtres.

    Non ; les champs sont hachés instantanément, aucune authentification réelle n’est stockée.

    Une seconde campagne, quelques semaines plus tard, compare les nouveaux résultats au premier exercice et met en évidence la progression.

    cas client

    Découvrez notre approche

    cas client

    Découvrez notre approche projet