
 Sécurité offensive
 Gouvernance & conformité
 Protection des données



Lancé en septembre 2020, France Relance est un plan de relance économique mis en place par le gouvernement. Ses objectifs sont de relancer l’économie affectée par la crise sanitaire et d'encourager le développement des secteurs d’avenir pour préparer la France de 2030. Ce dispositif, doté d'une enveloppe globale de 100 milliards d'euros, comporte un volet Cybersécurité de 136 millions d'euros sur 2 ans, piloté par l'Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI). L'ANSSI utilise actuellement cette enveloppe budgétaire pour cofinancer des Parcours de Cybersécurité et créer des centres régionaux de réponse à des incidents cyber (CSIRT).
1. Qu’est-ce que le Parcours de Cybersécurité ?
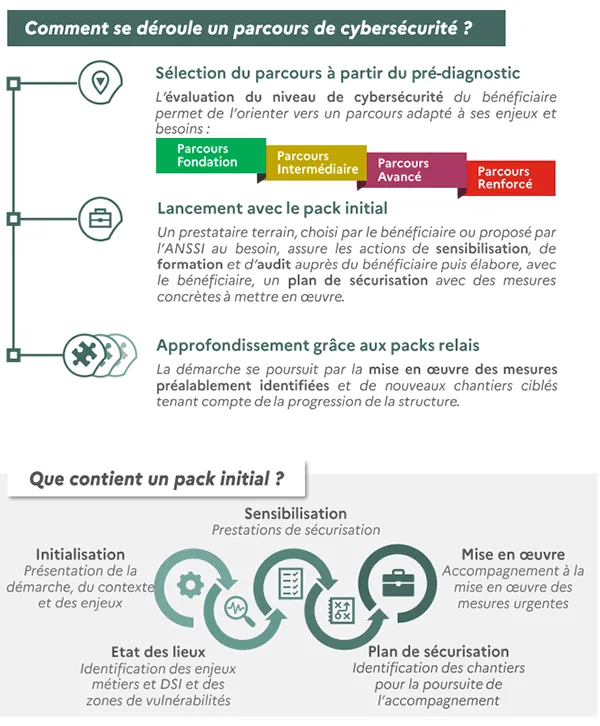
Le Parcours de Cybersécurité est une offre de service conçue par l’ANSSI avec l’ambition d’élever le niveau de cybersécurité des structures publiques. Le parcours s’articule autour de 8 thèmes :
- Sensibilisation et organisation face au risque numérique
- Maîtrise des accès au SI
- Sécurisation des données, applications et services numériques
- Sécurisation des équipements de travail
- Protection du réseau
- Intégration des enjeux de la sécurité numérique à la politique d’administration et d’exploitation
- Connaissance des vulnérabilités du SI
- Capacité à détecter et à réagir aux évènements de sécurité
2. Quels sont les bénéficiaires du Parcours de Cybersécurité ?
Les bénéficiaires directs sont les organismes publics, les ministères, les collectivités territoriales et les établissements de santé. Ce parcours vise également à dynamiser l’écosystème industriel français, il bénéficie donc indirectement aux prestataires de services en Cybersécurité ainsi qu’aux éditeurs/constructeurs de solutions souveraines.
Alors que le Pack initial peut être intégralement financé par l’ANSSI, un effort d’au moins 30% des dépenses éligibles engagées dans le cadre du(des) pack(s) relai(s) doit être financé par le bénéficiaire. Le financement global accordé par l’ANSSI est d’environ 100 000 euros par bénéficiaire. Le premier appel à candidatures pour les bénéficiaires a été réalisé en novembre 2021, le second en juin 2022.
3. Comment est organisé le Parcours de Cybersécurité ?
a) Pré-diagnostic :
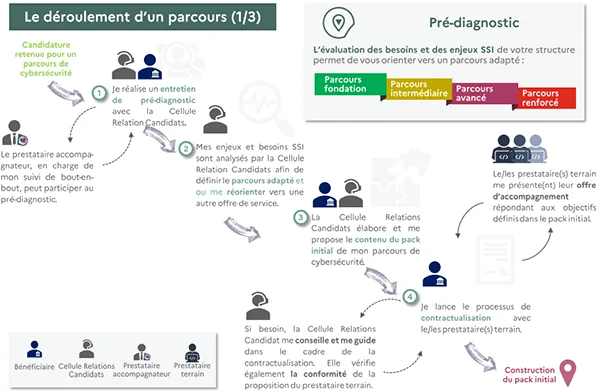
À l’issue d’un pré-diagnostic réalisé par l’ANSSI, une estimation de la maturité SSI du bénéficiaire permet de l’orienter vers un parcours cible (Fondation, Intermédiaire, Avancé ou Renforcé) adapté à ses enjeux et à ses besoins.
b) Pack initial :
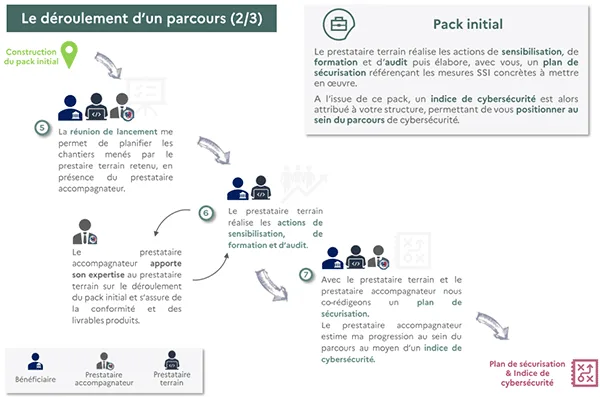
Un prestataire accompagnateur, garant de la démarche, est nommé par l’ANSSI pour accompagner le bénéficiaire qui choisit par lui-même son prestataire terrain et fait valider par l’ANSSI la conformité de l’offre de ce dernier.
Le prestataire terrain réalise les actions d’audit, de sensibilisation et de formation prévus dans le Parcours de Cybersécurité, sous contrôle du prestataire accompagnateur et sur la base du parcours cible retenu. Un plan de sécurisation est conjointement élaboré par le prestataire terrain et le bénéficiaire. Ce plan contient des mesures de sécurité à mettre en œuvre, priorisées et budgétées, sur une durée de 3 ans.
c) Pack(s) relai(s) :
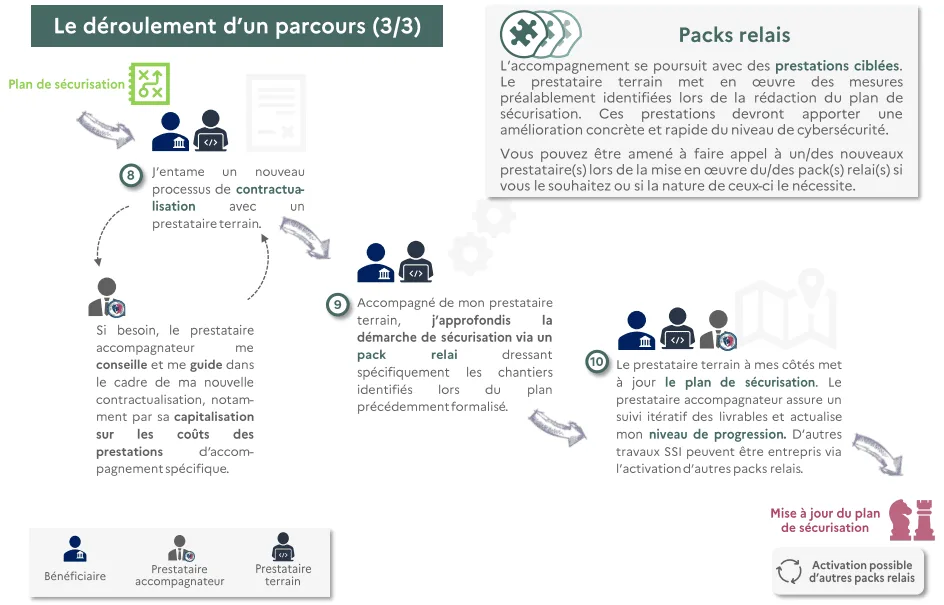
Sous conditions et dans la limite du financement maximum accordé au bénéficiaire, quelques mesures prioritaires précédemment identifiées peuvent être co-financées par l’ANSSI (accompagnement par un prestataire terrain et/ou intégration de solutions de sécurité, idéalement souveraines).
d) Suivi :
Le prestataire accompagnateur guide le bénéficiaire dans la validation des objectifs du Parcours de Cybersécurité tout au long du suivi du plan de sécurisation élaboré.
4. Quelles sont les missions confiées au prestataire terrain dans le cadre du Parcours de Cybersécurité ?
Un ou plusieurs prestataires terrain sont choisis par les bénéficiaires pour intervenir dans le cadre du pack initial puis du(des) pack(s) relai(s).
a) Les activités réalisées dans le cadre du pack initial :
- Compréhension du contexte et des enjeux métiers/DSI :
Des ateliers métiers et DSI sont réalisés et permettent au bénéficiaire de présenter son contexte et d’exprimer ses priorités, sur la base des supports prévus par l’ANSSI. Le prestataire terrain rédige une synthèse des enjeux métiers et DSI.
- État des lieux organisationnel :
Le questionnaire prévu par l’ANSSI (environ 250 questions) est passé en revue par le prestataire terrain avec le bénéficiaire. Il permet d’évaluer finement le niveau de maturité en abordant des thématiques indispensables : Gouvernance, Environnement utilisateurs, Formation et sensibilisation, Gestion des fournisseurs, Pratiques d’administration, Gestion des identités et des accès, Sécurité des réseaux, Sécurité du Cloud, Capacités de détection, Gestion des incidents et de la résilience, Gestion de la conformité, etc. Un score permet au bénéficiaire de se positionner par rapport à l’état de l’art mais aussi à la moyenne des bénéficiaires de même catégorie.
- État des lieux technique :
Des outils de l’ANSSI sont exécutés sur les systèmes du bénéficiaire (scan externe de la surface d’exposition sur Internet + analyse de la configuration de l’annuaire Active Directory) et donnent lieu à des recommandations. Des tests d’intrusion sont réalisés par le prestataire terrain sur un périmètre convenu avec le bénéficiaire et permettent également d’aboutir à une liste de recommandations techniques.
- Cartographie des zones de vulnérabilité du SI :
Sur la base de la documentation de l’ANSSI et des schémas du bénéficiaire, le prestataire terrain réalise une cartographie macroscopique des composants essentiels du SI. Le schéma final résultant de cette démarche permet de mettre en avant les enjeux exprimés et les vulnérabilités détectées.
- Plan de sécurisation :
Le prestataire terrain propose un plan de sécurisation qui est ensuite affiné (priorité, budget, etc) avec l’aide du bénéficiaire. Certaines actions prioritaires et éligibles sont déterminées et soumises à l’ANSSI en pack(s) relai(s).
- Restitutions :
Une Restitution de la démarche et des chantiers du plan de sécurisation est réalisée par le prestataire terrain auprès de l’ensemble de la DSI impliqué. Une Restitution managériale est réalisée auprès de l’équipe de Direction du bénéficiaire.
- Traitement des actions urgentes :
Sans attendre la validation du/des pack(s) relai(s), le prestataire terrain conseille sur les méthodes de remédiation des vulnérabilités critiques voire pilote les prestataires/intégrateurs chargés des remédiations.
- Sensibilisation :
Des actions de sensibilisation sont réalisées auprès de différentes populations, via l’adaptation des supports fournis par l’ANSSI et en fonction des choix du bénéficiaire (exemples : Administrateurs, Développeurs, Acheteurs, Equipe RH, etc).
b) Les activités réalisées dans le cadre du(des) pack(s) relai(s) :
Un ou plusieurs prestataires terrain ou fournisseurs de solutions de sécurité sont choisis par le bénéficiaire pour assurer le(les) pack(s) relai(s) identifié(s) dans le plan de sécurisation. Cette étape doit permettre de résoudre en priorité les problématiques opérationnelles identifiées afin de contribuer à l’augmentation de la capacité du bénéficiaire à prévenir et à détecter les menaces.
Conclusion :
Le Parcours de Cybersécurité du volet Cybersécurité du plan France Relance mis en place par le gouvernement connaît un grand succès auprès des organismes publics. À l’occasion du Pack initial, les centaines de bénéficiaires du dispositif font notamment l’objet d’un audit couvrant un large périmètre et leur permettant de construire un plan de sécurisation sur 3 ans, adapté à leur contexte et à leurs enjeux. Les actions de sensibilisation et la restitution auprès de la Direction sont également des initiatives permettant de renforcer la culture de la Cybersécurité au sein de l’organisme. Enfin, la conservation de l’élan de la démarche lors de la mise en place de Pack(s) relai(s) dans le cadre du traitement des mesures prioritaires permet d’inscrire la démarche sur la durée et de dynamiser l’écosystème industriel français.
Digitemis peut intervenir en tant que prestataire terrain. Nos équipes Gouvernance, risques et conformité (GRC) et Pentest sont en mesure de participer à la démarche et contribuent à la pluridisciplinarité attendue. Digitemis s’inscrit dans la réalisation complète du Pack initial et peut contribuer à la réalisation de certains Pack(s) relai(s) : RSSI Externe, actions de conseil sur l’état de l’art organisationnel ou technique, sensibilisations ou encore le pilotage des prestataires chargés des actions opérationnelles.
Sources :